

脆弱性診断を、「点」から「線」へ:継続脆弱性管理の実施ガイド
無料ダウンロード
ホワイトペーパーの概要
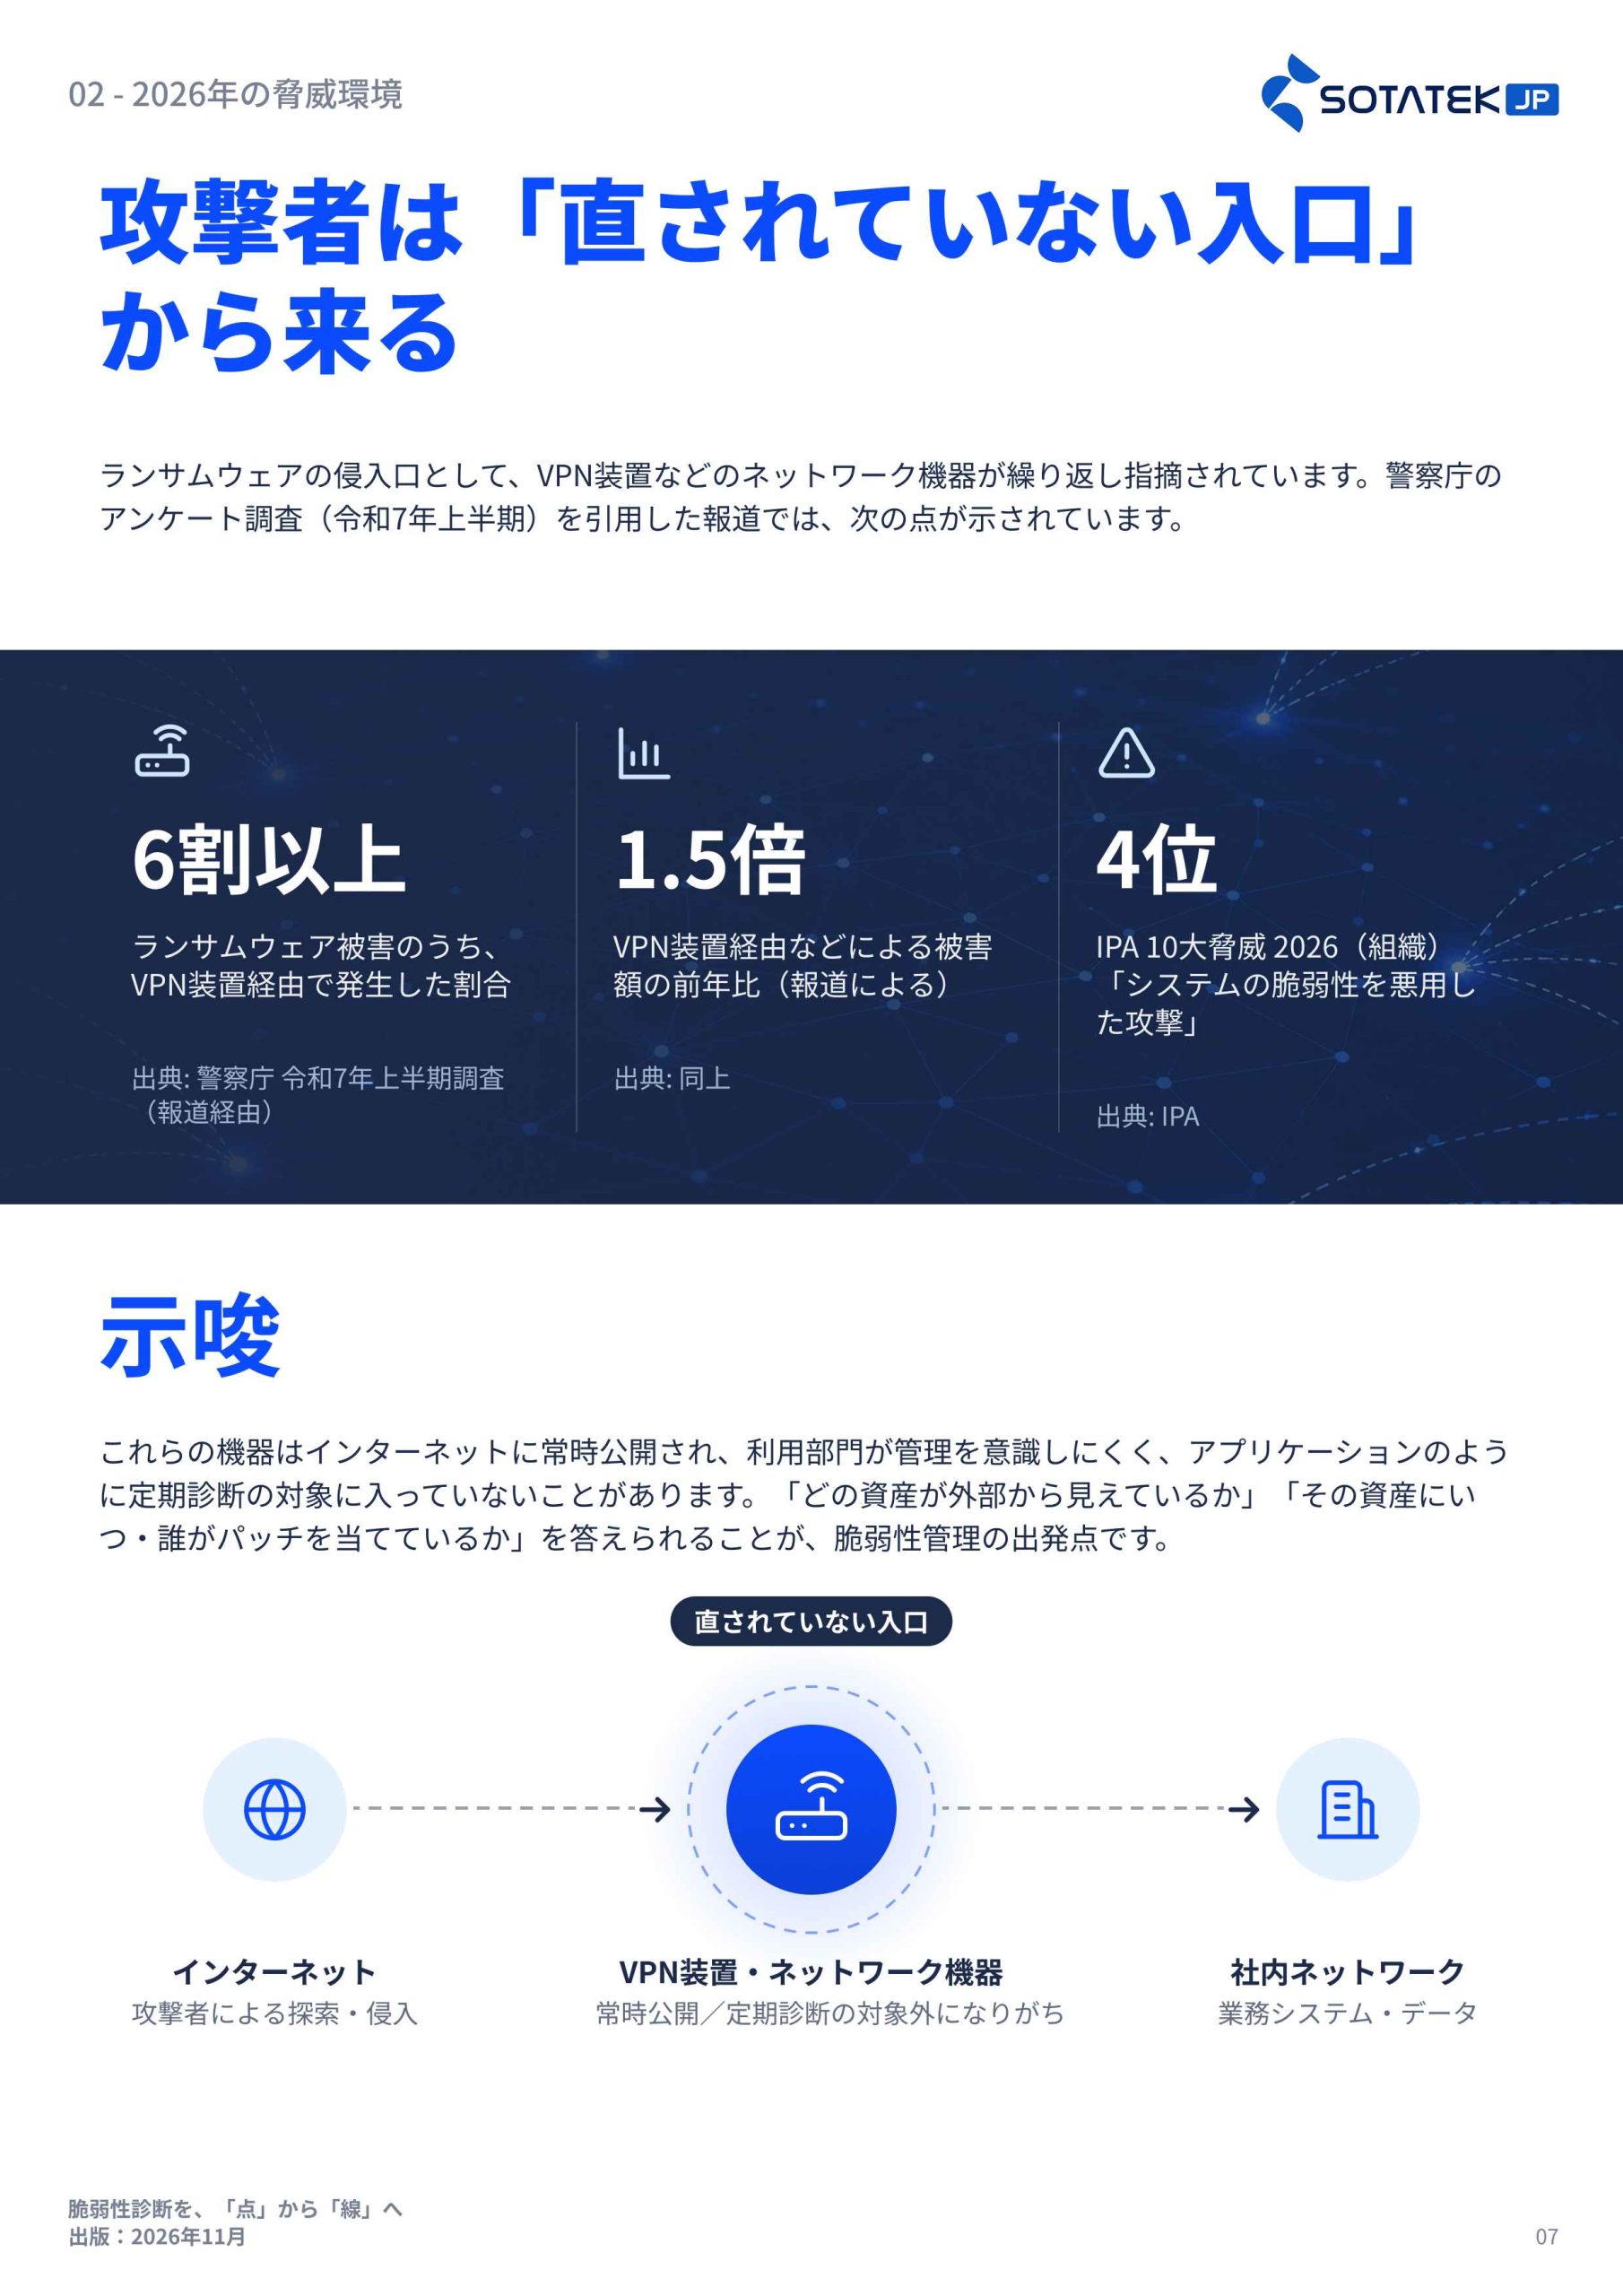
2026年、日本の組織にとってサイバー攻撃は「起きるかもしれないリスク」ではなく「前提として備える経営課題」になりました。IPA「情報セキュリティ10大脅威 2026」の組織向け脅威では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、4位が「システムの脆弱性を悪用した攻撃」でした。
警察庁の調査(令和7年上半期)では、ランサムウェア被害の6割以上がVPN装置経由で発生したと報じられています。攻撃者は、公開されている機器やアプリケーションの「直されていない弱点」から入ってきます。
一方で、脆弱性は日々報告され、すべてを同時に直すことはできません。本ホワイトペーパーは、情報システム部門・CISOの方に向けて、脆弱性診断を「年に一度の点検」で終わらせず、発見・優先順位づけ・修正・再確認を回し続ける「継続的脆弱性管理」へつなげるための考え方と実務を整理したものです。
本ホワイトペーパーでは、以下をご紹介します。
- 2026年の脅威環境:IPA 10大脅威 2026、警察庁の最新統計、国内の大規模被害から読み取れること
- 「全部は直せない」現実を前提にした、KEV・EPSS・CVSSによる優先順位づけ
- Web・モバイル・プラットフォーム診断の違いと、OWASP Top 10:2025の読み方
- 診断結果を運用に乗せる、継続的脆弱性管理のサイクルとKPI
- SCS評価制度や能動的サイバー防御関連法など、規制・取引要件の動き
- 発注前から運用までのチェックリスト、SotaTek Japanの脆弱性診断サービス