
サイバー攻撃への対策を強化するために、脆弱性診断やペネトレーションテストの導入を検討する企業が増えています。しかし、「どちらを実施すべきなのか」「両方必要なのか」「費用や診断内容はどう違うのか」と迷う担当者も少なくありません。
脆弱性診断は、システムに存在するセキュリティ上の弱点を発見・評価するための検査です。一方、ペネトレーションテストは、想定した攻撃シナリオに基づき、実際に侵入や重要情報へのアクセスなどが可能かを検証するテストです。
両者は似ているようで、目的や検証方法、得られる成果が異なります。
本記事では、脆弱性診断とペネトレーションテストの違いを比較し、それぞれの特徴、費用を左右する要因、実施タイミング、自社に適した選び方をわかりやすく解説します。
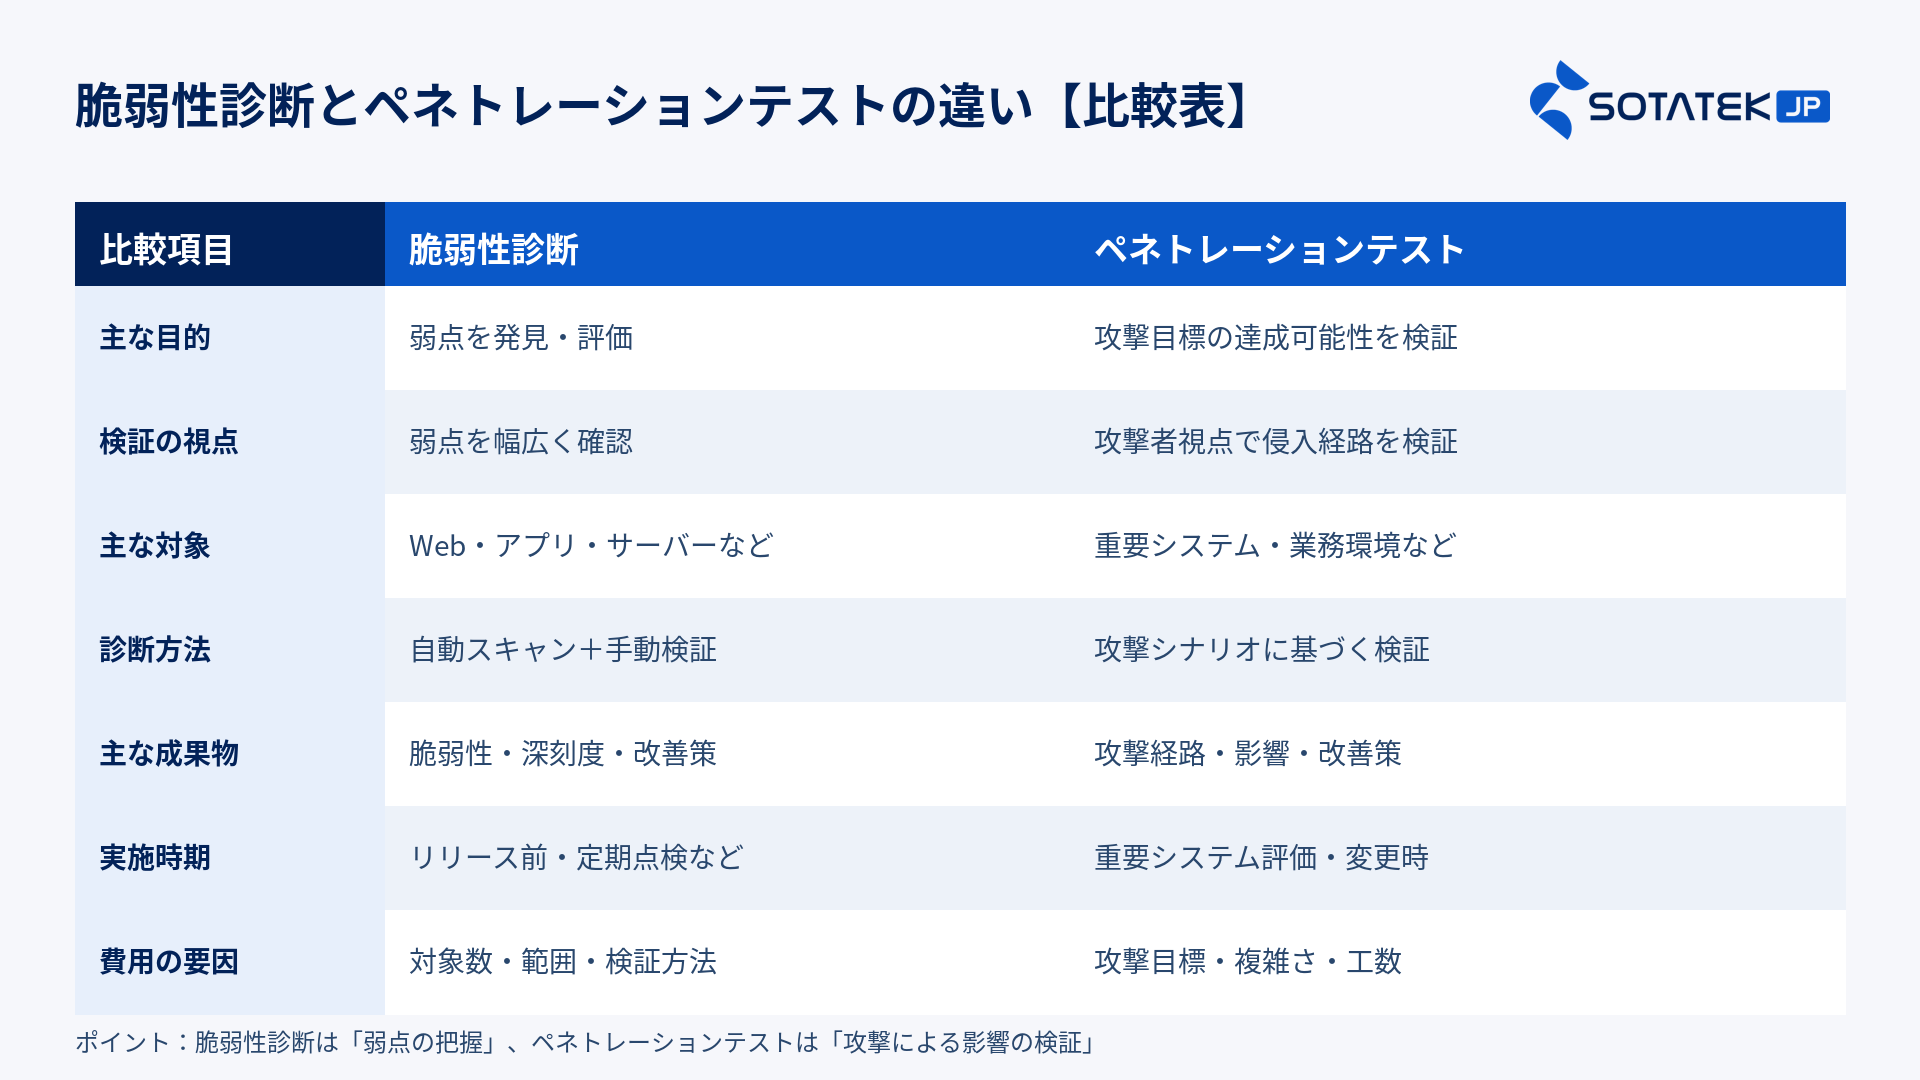
脆弱性診断とペネトレーションテストの違い【比較表】
まずは、両者の主な違いを確認しましょう。
| 比較項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 主な目的 | 脆弱性や設定不備を発見・評価する | 想定する攻撃目標が達成可能かを検証する |
| 検証の視点 | 対象範囲内の弱点を広く確認 | 攻撃者の視点で侵入経路を検証 |
| 主な対象 | Webアプリ、モバイルアプリ、サーバー、ネットワークなど | 重要システム、ネットワーク、業務環境など |
| 診断方法 | 自動スキャン、手動検証 | 攻撃シナリオに基づく手動検証など |
| 主な成果物 | 脆弱性一覧、深刻度、改善策 | 攻撃経路、到達可能な範囲、影響、改善策 |
| 実施タイミング | リリース前、定期点検、構成変更時 | 重要システムの評価、重大な変更時など |
| 費用の主な要因 | 対象数、診断範囲、検証方法 | 攻撃目標、シナリオの複雑さ、検証工数 |
最も重要な違いは、「どのような弱点があるか」を調べるのか、「その弱点を悪用すると何が起こるか」を確かめるのかという点です。
例えば、企業のWebシステムに認証設定の不備が存在する場合、脆弱性診断では問題の有無や深刻度を確認します。
一方、ペネトレーションテストでは、事前に合意した条件のもとで、その不備を利用して重要な情報にアクセスできるか、他のシステムへ侵入できるかなどを検証します。
ただし、脆弱性診断でも問題の再現確認を行うことがあり、ペネトレーションテストでも脆弱性の調査を実施します。両者の違いは、単に「攻撃するかどうか」ではなく、検証の目的と範囲にあります。
脆弱性診断とは?目的と主な診断内容
脆弱性診断とは、Webアプリケーションやサーバー、ネットワーク機器などを対象に、セキュリティ上の問題を調査・評価する取り組みです。
既知の脆弱性や設定不備、認証・アクセス制御の問題などを確認し、修正すべき項目を明確にすることを目的とします。
脆弱性診断の主な種類
| 種類 | 主な診断対象 |
|---|---|
| Webアプリケーション脆弱性診断 | Webサイト、ログイン機能、入力フォーム、関連API |
| モバイルアプリ脆弱性診断 | iOS・Androidアプリ、データ保存、認証、通信 |
| プラットフォーム脆弱性診断 | サーバー、OS、ミドルウェア、ネットワーク機器 |
例えば、Webアプリケーション脆弱性診断では、SQLインジェクション、クロスサイトスクリプティング(XSS)、アクセス制御の不備などを確認します。
プラットフォーム脆弱性診断では、OSやミドルウェアの既知の脆弱性、不要なポートの公開、セキュリティ設定の問題などが主な確認対象です。
脆弱性診断を実施する際は、対象システムの特性に応じて、既知の脆弱性や設定不備を適切に確認することが重要です。国内のセキュリティ対策に関する情報は、IPA(情報処理推進機構)が公開する資料も参考になります。
>>>関連記事:Webアプリケーション脆弱性診断とは?診断項目・費用・実施手順を解説
脆弱性診断のメリット
脆弱性診断の主なメリットは、対象範囲内に存在するセキュリティ上の弱点を整理し、改善の優先順位を決めやすくなることです。
自動診断ツールと専門家による手動検証を組み合わせることで、既知の脆弱性だけでなく、アプリケーション固有の問題を確認できる場合もあります。
一方、診断を実施しただけでセキュリティが確保されるわけではありません。発見された問題への対応と、修正後の確認が重要です。
ペネトレーションテストとは?目的と主な検証内容
ペネトレーションテスト(Penetration Testing)は、侵入テストとも呼ばれ、攻撃者の視点からシステムへの侵入や権限の取得などを試み、想定する攻撃目標が達成可能かを検証する手法です。
例えば、「インターネットから社内の重要システムへ侵入できるか」「一般ユーザーの権限から管理者権限を取得できるか」といった具体的な目標を設定します。
そのうえで、事前に許可された範囲内で攻撃シナリオを実行し、防御上の問題や想定される影響を確認します。
ペネトレーションテストの主な検証内容
代表的な検証内容には、次のようなものがあります。
-
外部公開システムを起点とした侵入経路の検証
-
権限昇格やアクセス制御の回避可能性の確認
-
複数の脆弱性を組み合わせた攻撃シナリオの検証
-
重要情報や重要システムへの到達可能性の評価
-
合意した範囲での検知・対応状況の確認
ただし、すべてのペネトレーションテストで上記の項目を実施するわけではありません。
攻撃目標、対象環境、許可される操作、実施期間などによって検証内容は異なります。
ペネトレーションテストのメリット
ペネトレーションテストの大きな特徴は、個々の脆弱性だけでは把握しにくい、複数の問題を組み合わせた場合のリスクを検証できることです。
例えば、一つひとつの設定不備は軽微に見えても、複数の問題が組み合わさることで、重要システムへのアクセスにつながる可能性があります。
このような攻撃経路を具体的に把握することで、優先的に改善すべき防御上の課題を明確にできます。
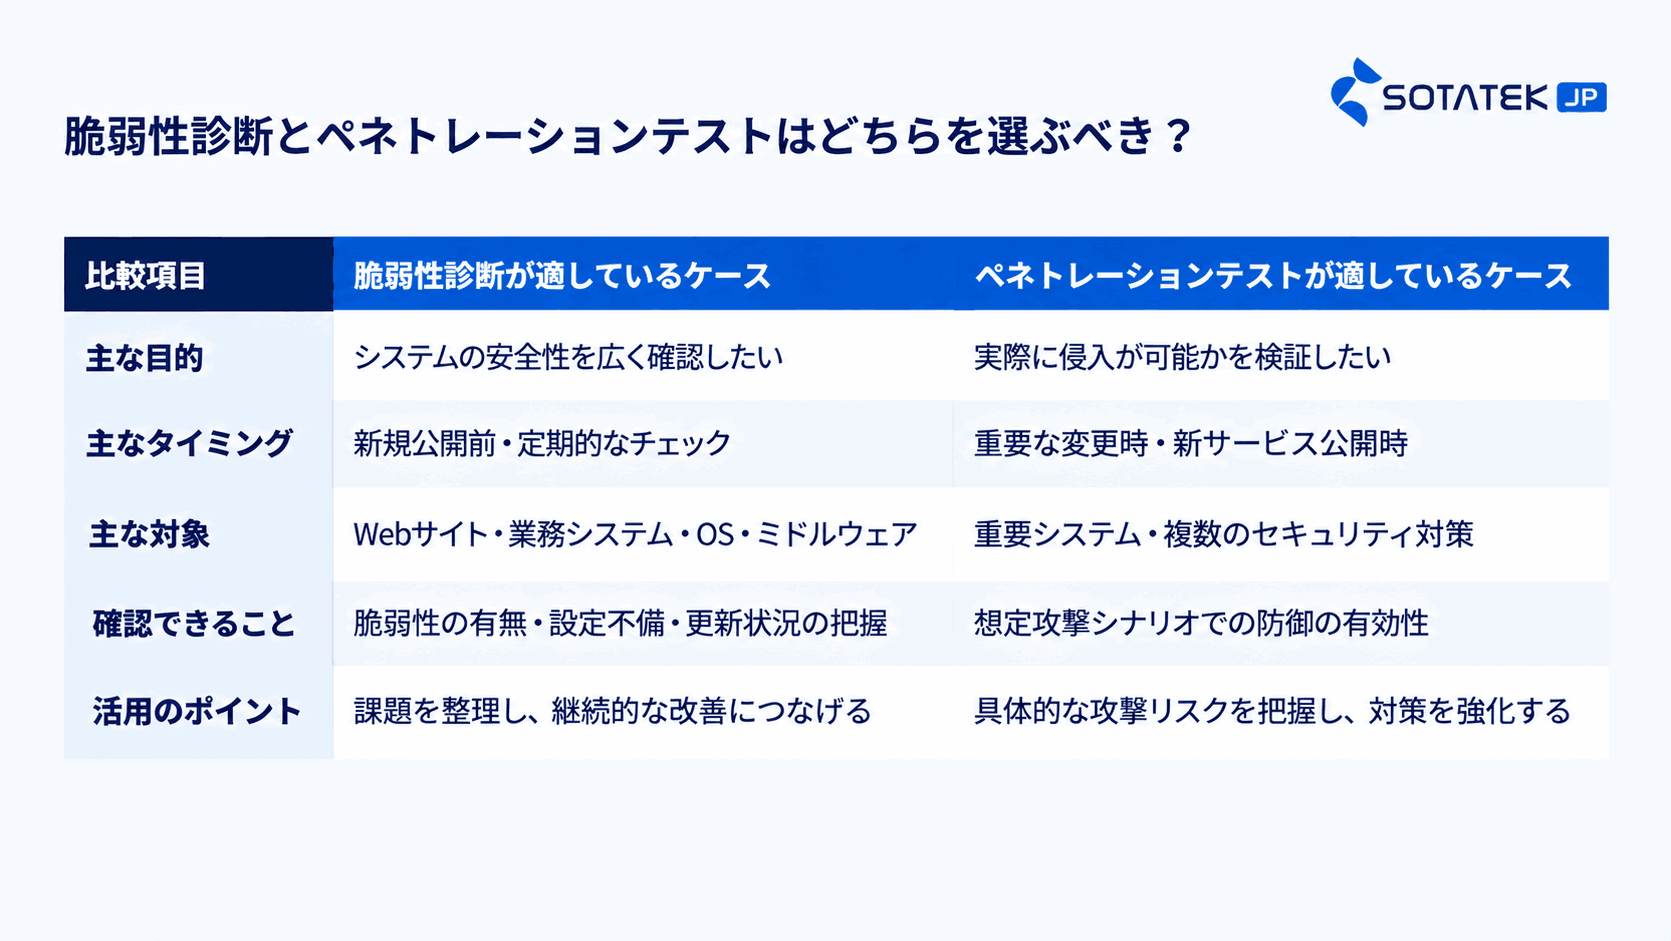
脆弱性診断とペネトレーションテストはどちらを選ぶべき?
どちらを選ぶべきかは、企業が確認したいセキュリティ課題によって異なります。
脆弱性診断が適しているケース
次のような場合は、脆弱性診断が有力な選択肢です。
-
新しいWebサイトや業務システムを公開する前に、安全性を確認したい
-
既存システムに存在する脆弱性を広く把握したい
-
OSやミドルウェアの更新状況、設定不備を確認したい
-
定期的にセキュリティ上の問題を洗い出したい
-
修正すべき項目を整理し、継続的な改善につなげたい
特に、脆弱性の把握や修正プロセスが十分に整備されていない場合は、まず診断対象を整理し、基礎的なセキュリティ評価から始めることが考えられます。
ペネトレーションテストが適しているケース
一方、次のような場合はペネトレーションテストが適しています。
-
重要システムへの侵入が実際に可能か確認したい
-
複数のセキュリティ対策を突破される可能性を評価したい
-
想定する攻撃シナリオに対して、防御が機能するか検証したい
-
重要なシステム変更や新たなサービス公開に伴うリスクを詳しく把握したい
-
経営層やシステム管理者に、具体的な攻撃リスクを説明したい
ただし、ペネトレーションテストは対象範囲内のすべての脆弱性を網羅的に発見することを目的としたものではありません。
そのため、脆弱性診断の完全な代替として考えるべきではありません。
脆弱性診断と ペネトレーションテストを併用するメリット
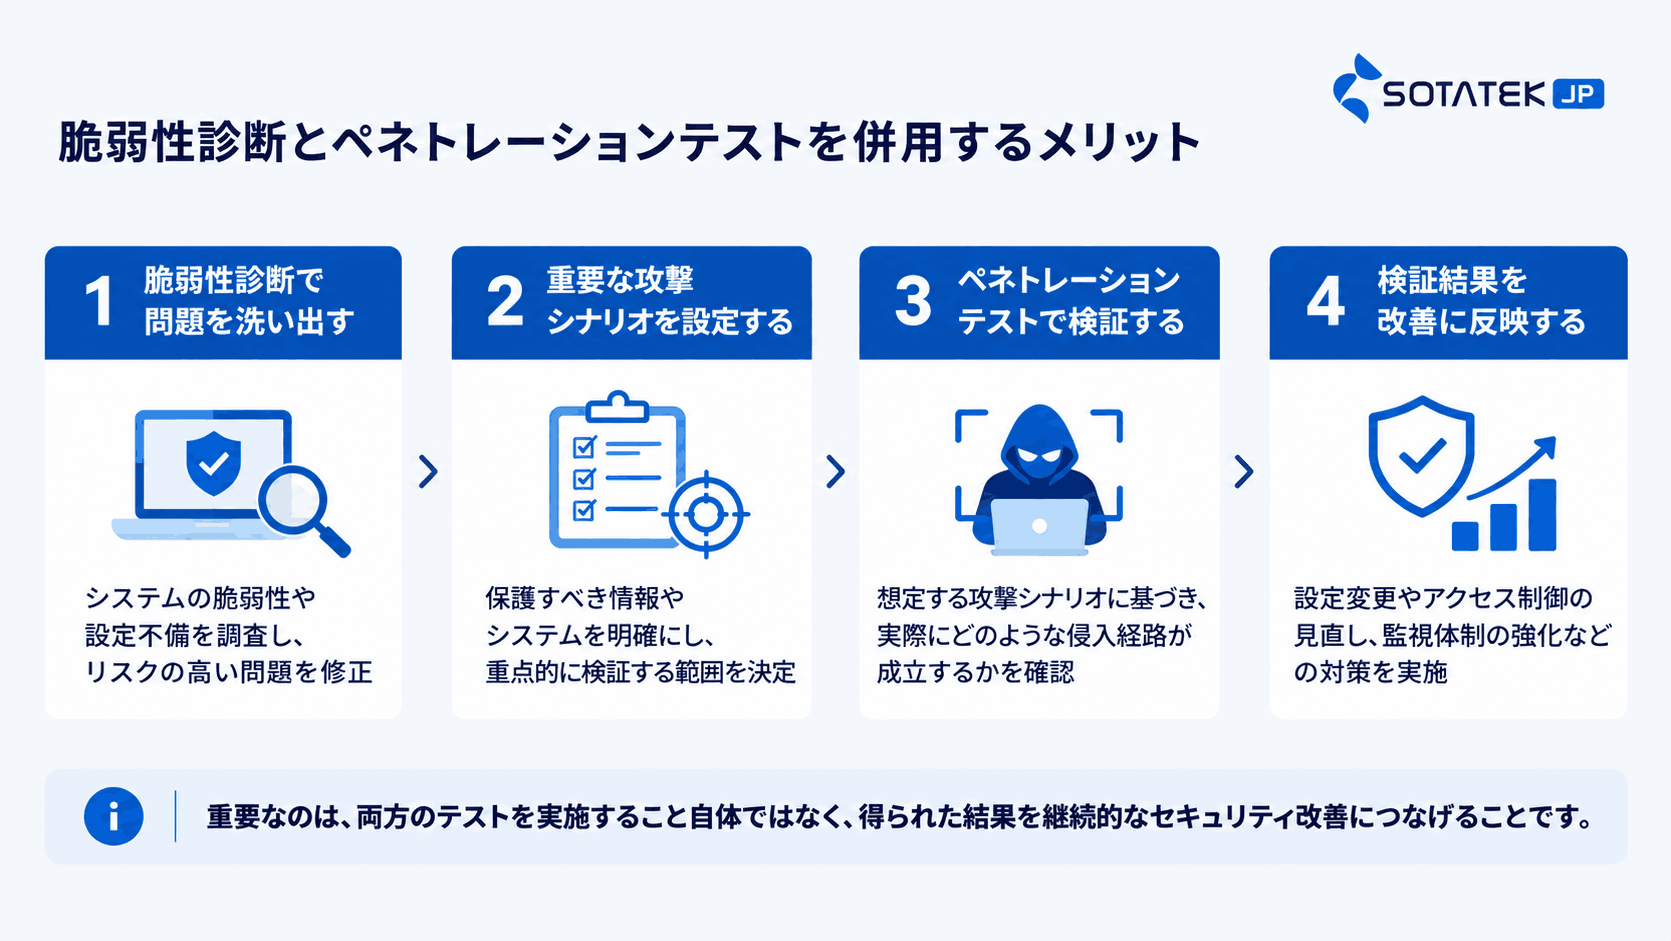
企業のセキュリティ対策では、脆弱性診断と ペネトレーションテストを組み合わせることも有効です。
両者は競合する手法ではなく、異なる目的を持つ補完的な評価方法だからです。
1. 脆弱性診断で問題を洗い出す
まず、対象システムの脆弱性や設定不備を調査し、リスクの高い問題から修正を進めます。
2. 重要な攻撃シナリオを設定する
次に、企業が特に保護したい情報やシステムを明確にします。
例えば、顧客情報を管理するシステムや、社内の重要な業務環境などが考えられます。
3. ペネトレーションテストで攻撃可能性を検証する
想定する攻撃シナリオに基づき、実際にどのような侵入経路が成立するかを確認します。
4. 検証結果を改善に反映する
発見された問題に対して、設定変更やアクセス制御の見直し、監視体制の強化などを検討します。
重要なのは、両方のテストを実施すること自体ではなく、得られた結果を継続的なセキュリティ改善につなげることです。
脆弱性診断とペネトレーションテストの費用・期間の違い
脆弱性診断と ペネトレーションテストでは、費用や期間を左右する要因も異なります。
脆弱性診断の費用を左右する要因
脆弱性診断では、主に次の項目が費用に影響します。
-
対象となるWeb画面、機能、IPアドレス、機器などの数
-
診断対象の技術やシステム構成
-
自動診断と手動診断の組み合わせ
-
認証が必要な機能やユーザー権限の複雑さ
-
報告書や再診断の範囲
診断範囲が広く、手動検証が多いほど、必要な工数が増える傾向があります。
ペネトレーションテストの費用を左右する要因
ペネトレーションテストでは、対象システムの規模だけでなく、攻撃シナリオの複雑さが重要です。
例えば、単一のWebシステムへの侵入可能性を検証する場合と、複数のネットワークを経由して重要システムへの到達を試みる場合では、必要な準備や検証工数が異なります。
また、テストに必要な専門人材、実施条件、報告内容などによっても費用は変わります。
費用だけで比較しないことが重要
一般的に、複雑な攻撃シナリオを伴うペネトレーションテストは専門的な検証工数が必要になります。ただし、費用は案件ごとの条件によって異なり、必ずしも脆弱性診断より高額になるとは限りません。
見積もりを比較する際は、料金だけでなく、目的、対象範囲、検証内容、成果物を確認しましょう。
>>>関連記事:脆弱性診断の費用はいくら?料金の決まり方・見積もりのポイントを解説
セキュリティ評価を依頼する際の5つの確認ポイント
脆弱性診断やペネトレーションテストを外部に依頼する場合は、次の5点を確認することが重要です。
1. 実施目的が明確になっているか
脆弱性を広く把握したいのか、特定の攻撃シナリオを検証したいのかによって、適切な方法は異なります。
2. 診断・検証範囲が具体的か
対象となるシステム、IPアドレス、アプリケーション、ネットワークなどを明確にしましょう。
特にペネトレーションテストでは、許可する操作や実施条件の合意が重要です。
3. 対象システムに適した技術力があるか
Webアプリケーション、モバイルアプリ、クラウド、ネットワークなど、対象環境によって必要な知識や検証方法が異なります。
4. 報告書が改善につながる内容か
発見された問題や攻撃経路だけでなく、想定される影響、対応優先度、改善策が明確に示されているか確認しましょう。
5. 診断後のフォローアップに対応しているか
診断結果を受け取った後、実際の修正や運用改善につなげられることが重要です。
修正方針の相談や再診断の対応範囲も、事前に確認しておくとよいでしょう。
SotaTek Japanのセキュリティ診断・対策サービス
SotaTek Japanは、Webアプリケーション、モバイルアプリ、サーバー・ネットワーク環境などを対象に、企業のITシステムに潜むセキュリティリスクを可視化する脆弱性診断サービスを提供しています。
専門エンジニアが診断ツールと技術的な知見を活用し、対象システムの特性に応じて、既知の脆弱性や設定不備、認証・アクセス制御の問題などを調査・評価します。
SotaTek Japanが重視するのは、診断結果を「発見」で終わらせず、実際の改善につなげるアプローチです。
検出された問題について、リスクの深刻度やシステムへの影響を整理し、対応の優先順位と具体的な改善策を提示。企業の開発・運用担当者が次のアクションを明確にできるよう支援します。
また、脆弱性診断に加え、ペネトレーションテストやクラウドセキュリティ対策など、企業の多様なセキュリティ課題に対応するサービスも提供しています。
サービスの詳細については、SotaTek Japanのセキュリティ診断・対策サービスをご覧ください。
よくある質問(FAQ)
Q1. 脆弱性診断と ペネトレーションテストは同じものですか?
いいえ。脆弱性診断はセキュリティ上の弱点を発見・評価することを主な目的とし、ペネトレーションテストは想定する攻撃シナリオに基づいて、侵入や重要情報へのアクセスなどが可能かを検証します。
Q2. 脆弱性診断を実施していれば、ペネトレーションテストは不要ですか?
必ずしもそうとは限りません。脆弱性診断で問題を把握していても、複数の問題を組み合わせた攻撃経路や、特定の攻撃目標の達成可能性を詳しく確認したい場合には、ペネトレーションテストが役立ちます。
Q3. ペネトレーションテストを実施すれば、脆弱性診断は不要ですか?
いいえ。ペネトレーションテストは特定の攻撃目標に沿った検証であり、すべての脆弱性を網羅的に調査することを目的としていません。両者の目的を理解し、必要に応じて組み合わせることが重要です。
Q4. ペネトレーションテストは本番環境でも実施できますか?
本番環境で実施できる場合もありますが、検証内容によってはシステムに影響が生じる可能性があります。実施前に対象範囲、許可する操作、実施時間、緊急連絡体制などを明確にする必要があります。
Q5. 中小企業でもペネトレーションテストは必要ですか?
企業規模だけで必要性が決まるわけではありません。取り扱う情報の重要性、システムの公開範囲、想定する脅威などによって判断することが重要です。まずは脆弱性診断によって課題を把握し、必要に応じて追加の検証を検討する方法もあります。
Q6. 脆弱性診断と ペネトレーションテストはどのくらいの頻度で実施すべきですか?
システムの重要性や変更頻度、セキュリティ要件によって異なります。脆弱性診断はリリース前や構成変更時、定期的な確認などに活用されます。ペネトレーションテストは重要システムの評価や重大な変更時など、目的に応じて実施を検討します。
Q7. 診断やテストで問題が発見された場合はどうすればよいですか?
問題の深刻度、悪用可能性、業務への影響を確認し、対応の優先順位を決定します。そのうえで、設定変更やプログラムの修正、アクセス制御の見直しなどを実施し、必要に応じて再診断・再検証を行います。
まとめ
脆弱性診断とペネトレーションテストは、どちらも企業のセキュリティ対策において重要な役割を担っていますが、目的と検証方法が異なります。
脆弱性診断は、システムに存在するセキュリティ上の弱点を発見し、改善すべき項目を整理するための取り組みです。一方、ペネトレーションテストは、攻撃者の視点から実際の侵入経路や攻撃目標の達成可能性を検証します。
自社に適した方法を選ぶためには、対象システムの重要性や確認したいリスクを明確にし、必要に応じて両者を組み合わせることが重要です。
SotaTek Japanは、脆弱性診断やペネトレーションテストなどを通じて、企業のセキュリティリスクの可視化と具体的な改善策の検討を支援します。自社に適したセキュリティ評価の方法をご検討の際は、ぜひお気軽にお問い合わせください