
Webサイトや業務システム、スマートフォンアプリなど、企業が運用するシステムは年々増えています。これらのシステムは、顧客との重要な接点であると同時に、個人情報や業務データを取り扱う基盤でもあります。
こうしたシステムを安全に運用するために欠かせないのが、脆弱性診断です。一方で、実際に導入を検討すると、「年に何回実施すればよいのか」「どのタイミングで実施すべきか」と悩む担当者は少なくありません。
結論から言えば、脆弱性診断は「少なくとも年1回の定期診断」と「リリースや機能追加などの変更時の診断」を組み合わせるのが基本です。ただし、外部公開の有無や取り扱う情報、更新の頻度によって、適切な頻度は大きく変わります。
本記事では、脆弱性診断の頻度の目安から、ガイドラインが示す実施タイミング、診断を実施すべき7つの場面、自社に合った頻度を決める判断基準、診断の効果を高める運用のポイントまで解説します。
脆弱性診断の頻度はどれくらいが目安?
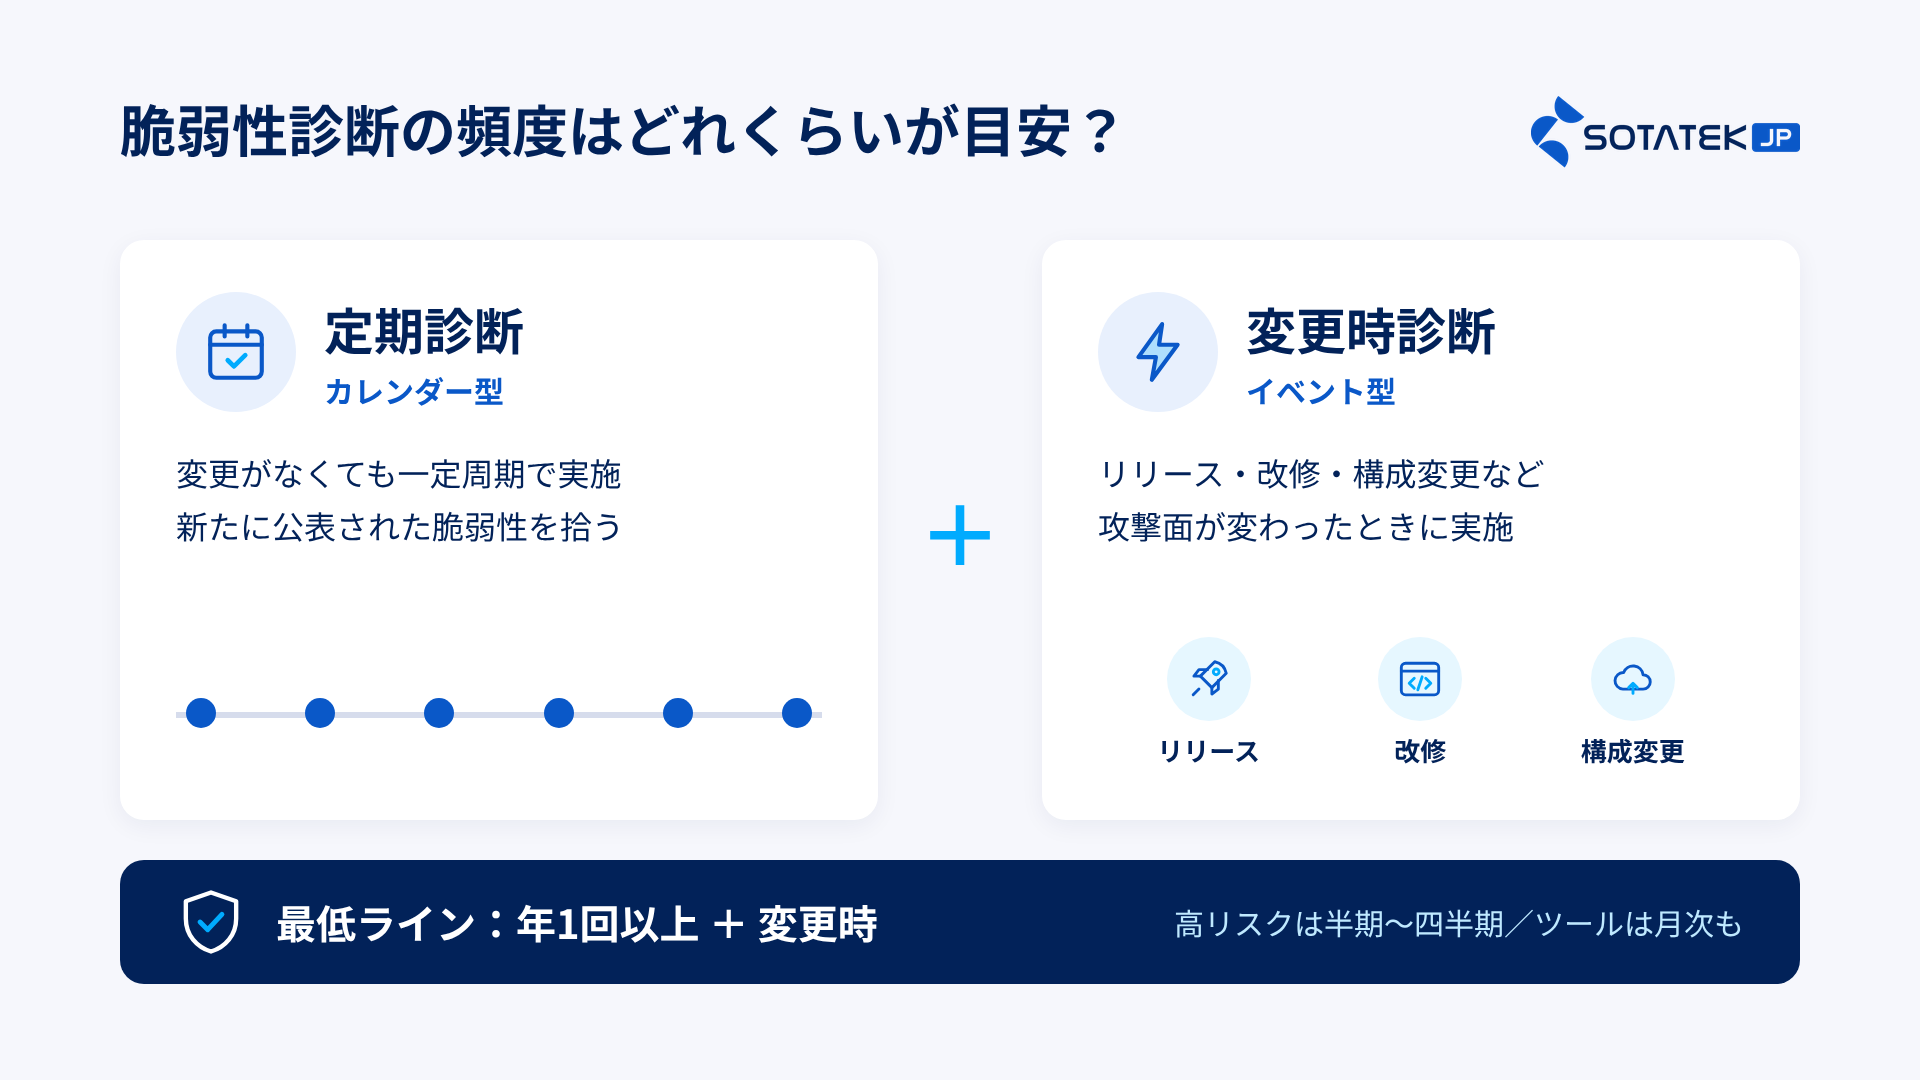
脆弱性診断の頻度を考える際は、「年に何回」という1つの数字だけで判断しないことが重要です。
実務では、性質の異なる2種類の診断を組み合わせて計画します。
定期診断:一定の周期で実施
定期診断は、システムに変更がなくても、年1回や半期ごとなど一定の周期で実施する診断です。
診断後に新しく公表された脆弱性や、運用中に生じた設定の不備などを確認する役割があります。
変更時診断:システムが変わったときに実施
変更時診断は、新規リリースや機能追加、インフラ構成の変更など、システムに変更が加わったタイミングで実施する診断です。
例えば、ログイン機能や決済機能を改修した場合、変更した部分に新たな脆弱性が生まれている可能性があります。変更の内容に応じて、影響を受ける範囲を確認することが重要です。
診断頻度の目安
代表的な目安は次のとおりです。
| 診断の区分 | 頻度の目安 | 考え方 |
|---|---|---|
| Webアプリケーション診断 | 年1回程度+機能追加などの変更時 | JPCERT/CCが示す目安 |
| 外部公開・高リスクシステムの診断 | 半期〜四半期ごと+変更時 | PCI DSSのスキャン要件(3か月ごと)などを参考にした実務上の目安 |
| ツールによる脆弱性スキャン | 月1回以上 | 英国NCSCが示す目安 |
| ペネトレーションテスト | 年1回+重要な変更後 | PCI DSS対象環境での要件 |
Webアプリケーションについては、JPCERT/CC「Webサイトへのサイバー攻撃に備えて」でも、セキュリティ診断の目安として「1年に1回程度、および機能追加等の変更が行われた時」が示されています。
なお、日本では、すべての企業に一律の診断頻度を義務付ける法律はありません。業界基準や取引先との契約で頻度が定められている場合は、その要件を優先する必要があります。
一度の診断だけでは不十分な理由
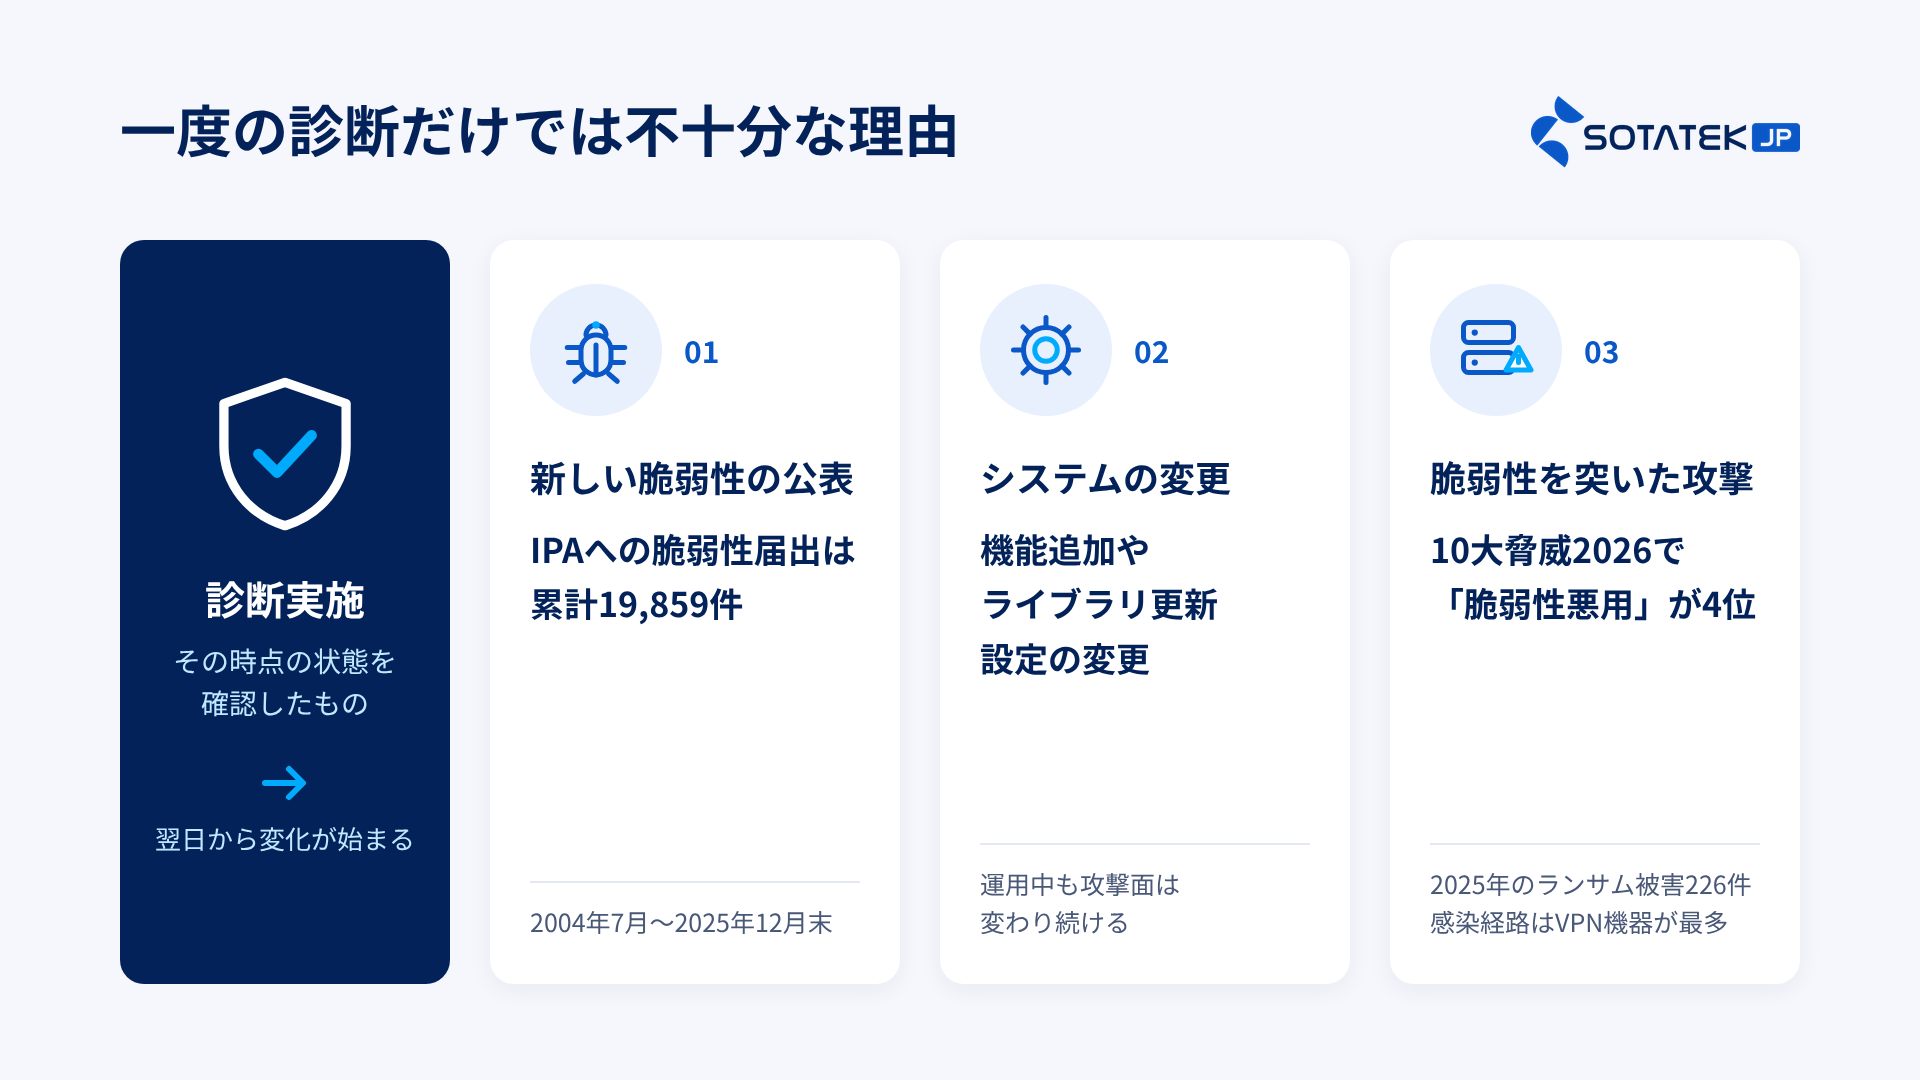
脆弱性診断は、実施した時点でのシステムの状態を確認するものです。
診断時に問題が見つからなかったとしても、その後の状況の変化によって、新たなリスクが生まれる可能性があります。代表的な理由を確認しましょう。
1. 新しい脆弱性が継続的に公表される
OSやミドルウェア、ライブラリなどの脆弱性は、日々新たに発見・公表されています。
IPAの「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期]」によると、IPAとJPCERT/CCが運用する「情報セキュリティ早期警戒パートナーシップ」には、2004年7月から2025年12月末までに、ソフトウェア製品とWebサイトの脆弱性に関する届出が累計19,859件寄せられています。
利用している製品に新しい脆弱性が見つかれば、診断時点では問題がなかったシステムも、リスクを抱えた状態になります。
2. システムは運用中も変化し続ける
機能追加やライブラリの更新、クラウドの設定変更、管理者アカウントの追加など、運用中のシステムは継続的に変化します。
こうした変更によって、意図しない設定の不備や、新たな攻撃の入口が生まれる場合があります。
3. 脆弱性を悪用した攻撃が続いている
IPAが公開した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」が1位、「システムの脆弱性を悪用した攻撃」が4位に選ばれています。
また、警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、2025年に企業・団体などから報告されたランサムウェア被害は226件で、感染経路ではVPN機器が最も多くなっています。
インターネットに公開された機器やサービスの脆弱性を放置すると、攻撃者に侵入の入口を与えるおそれがあります。外部公開されているシステムほど、診断の間隔を短くすることが重要です。
ガイドライン・業界基準が示す実施頻度とタイミング
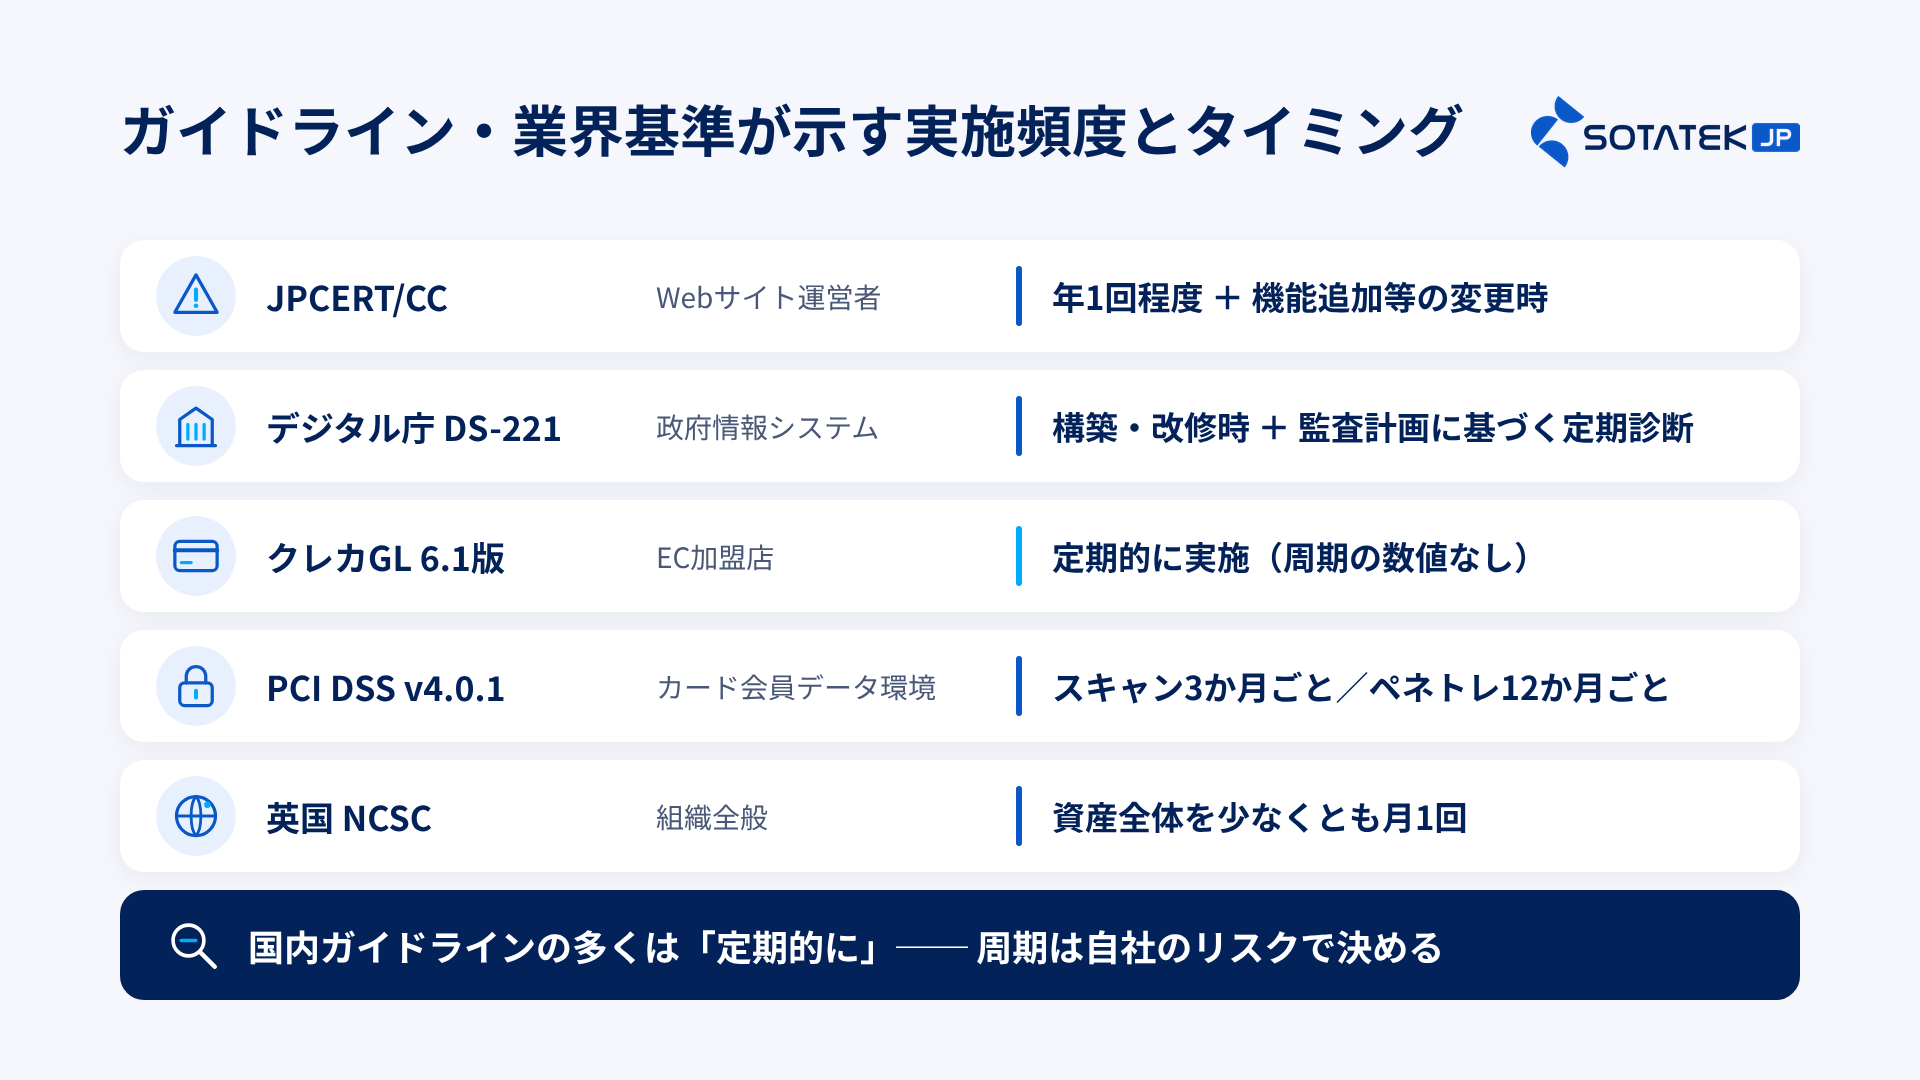
脆弱性診断の頻度やタイミングについては、国内外のガイドラインや業界基準でも考え方が示されています。
主なものを整理すると、次のとおりです。
| ガイドライン・基準 | 主な対象 | 頻度・タイミング |
|---|---|---|
| JPCERT/CC「Webサイトへのサイバー攻撃に備えて」 | Webサイトの運営者 | Webアプリケーションのセキュリティ診断は1年に1回程度、および機能追加等の変更時 |
| デジタル庁「政府情報システムにおける脆弱性診断導入ガイドライン」 | 政府情報システム | 新規構築や改修後、運用を開始する前の診断+監査計画などに基づく定期診断 |
| クレジットカード・セキュリティガイドライン | EC加盟店 | 脆弱性診断またはペネトレーションテストを定期的に実施(具体的な周期の定めはなし) |
| PCI DSS v4.0.1 | カード会員データを扱う環境 | 脆弱性スキャンは3か月ごと+重要な変更後、ペネトレーションテストは12か月ごと+重要な変更後 |
| 英国NCSC「Vulnerability management」 | 組織全般 | 資産全体の脆弱性評価を少なくとも月1回 |
出典:JPCERT/CC、デジタル庁 標準ガイドライン群(DS-221)、クレジット取引セキュリティ対策協議会、PCI Security Standards Council、NCSC
国内のガイドラインの多くは、脆弱性診断を「定期的に」実施することを求めていますが、具体的な周期までは定めていません。
そのため、ガイドラインの内容を参考にしながら、自社システムのリスクに応じて頻度を決めることが重要です。
ECサイトはクレジットカード・セキュリティガイドラインも確認
ECサイトを運営する企業は、クレジットカード・セキュリティガイドラインの内容も確認しておく必要があります。
2025年3月に公表された6.0版では、EC加盟店のセキュリティ対策として「脆弱性診断又はペネトレーションテストを定期的に実施し、必要な修正対応を行う」ことが求められ、2025年4月以降は既に契約している加盟店も対象になりました。2026年3月に公表された6.1版の改訂ポイントでも、この対策の内容は変更されていません。
脆弱性診断を実施すべき7つのタイミング
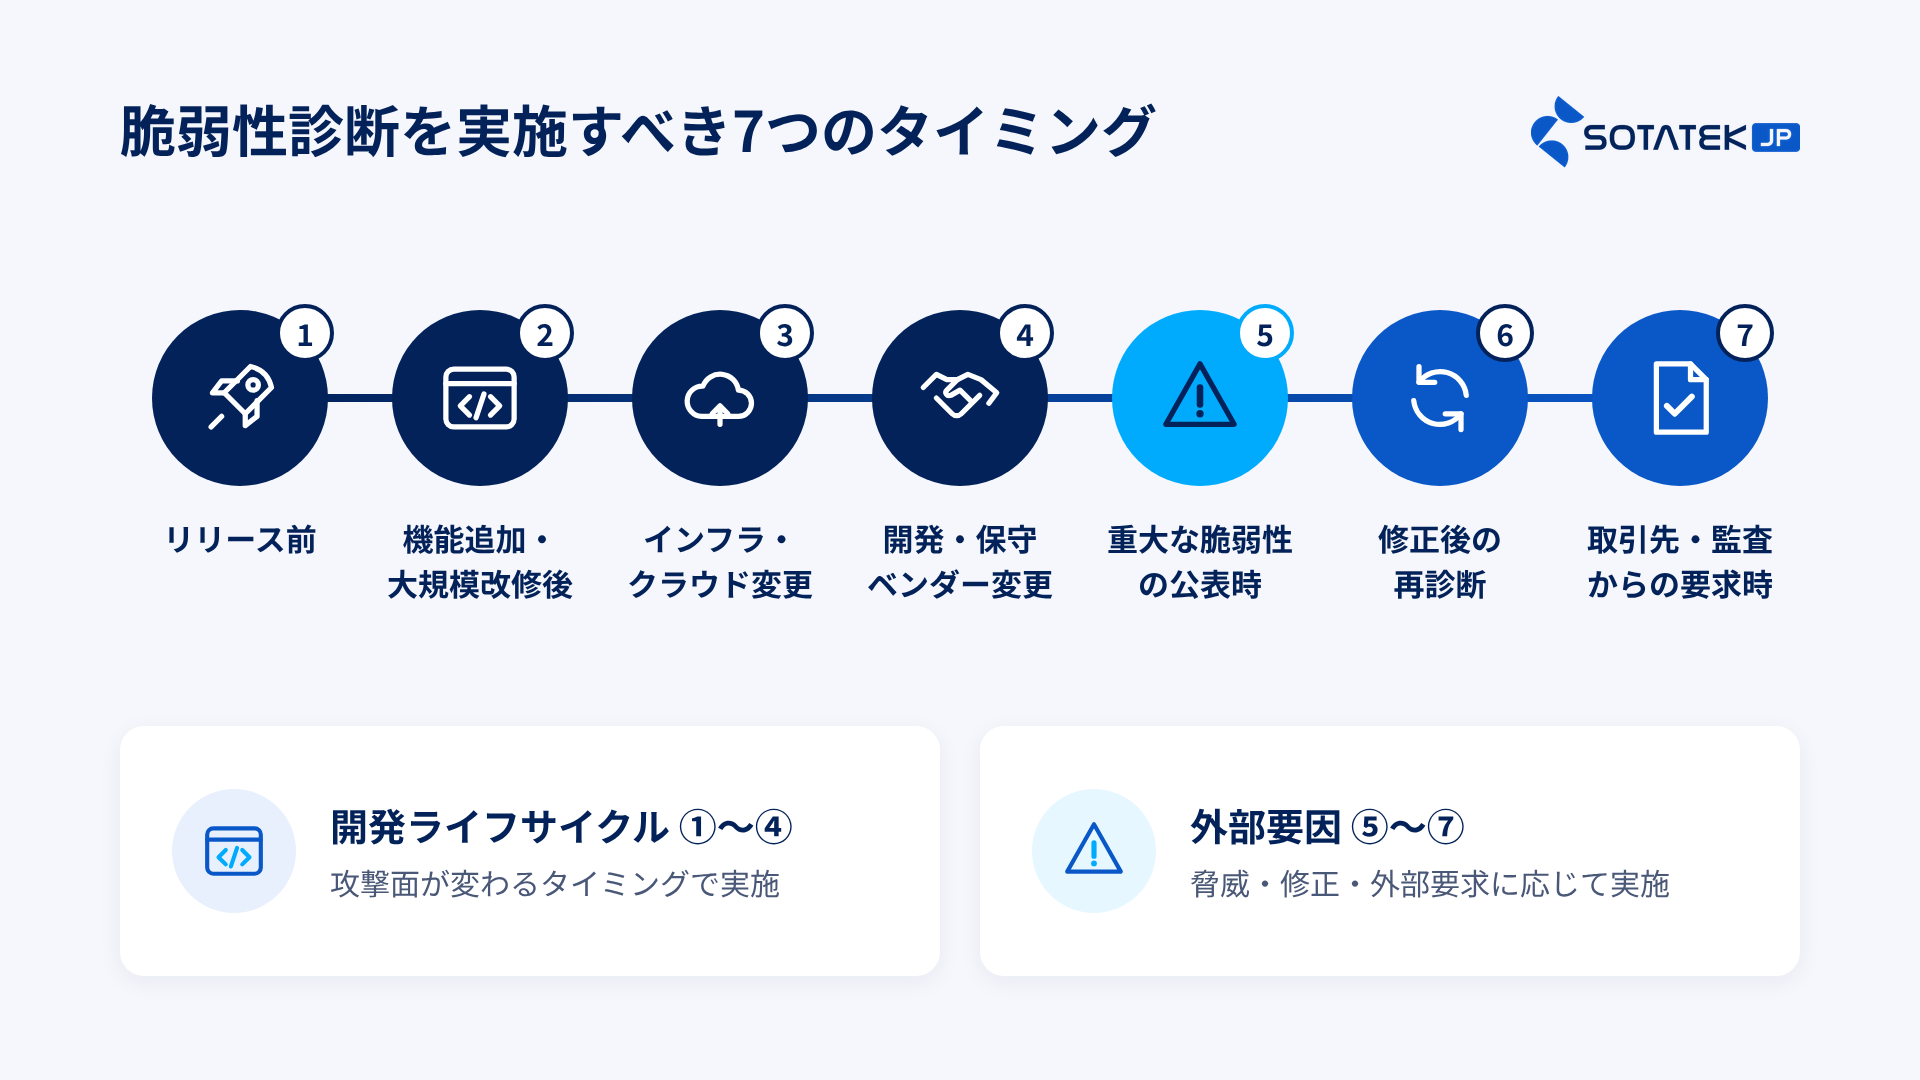
定期診断とは別に、次のようなタイミングでも脆弱性診断の実施を検討しましょう。
1. 新規システム・サービスのリリース前
本番公開前の診断は、最も重要なタイミングの一つです。
公開後に重大な脆弱性が見つかると、サービスの停止や緊急の改修が必要になる場合があります。本番と同等の検証環境を用意し、診断・修正・再診断にかかる期間をあらかじめリリース計画に組み込んでおきましょう。
2. 機能追加・大規模な改修後
新しい機能を追加した場合や、既存機能を大きく改修した場合も、診断を検討すべきタイミングです。
デジタル庁の「政府情報システムにおける脆弱性診断導入ガイドライン」では、外部からの入力の処理、画面の動的な生成、認証・暗号化・ファイルアップロードなどに関わる変更を、診断の実施を判断する目安として挙げています。
民間企業でも、ログイン、決済、会員情報の変更、管理画面などに手を加えた場合は、変更範囲を対象に診断することが望まれます。
3. インフラ・クラウド構成の変更時
OSやミドルウェアのメジャーアップデート、ネットワーク構成の変更、クラウドへの移行なども、セキュリティに影響を与える可能性があります。
アプリケーションに変更がない場合でも、サーバーやネットワークを対象としたプラットフォーム診断を検討しましょう。
4. 開発・保守ベンダーの変更時
デジタル庁のガイドラインでは、開発事業者の変更も診断の実施を判断する目安の一つとされています。
開発体制が変わると、実装の方針やセキュリティへの配慮の水準も変わる可能性があります。引き継ぎ後の最初の改修を、診断のタイミングとして計画しておくと安心です。
5. 重大な脆弱性が公表されたとき
利用している製品に深刻な脆弱性が公表された場合は、次の定期診断を待たずに影響を確認する必要があります。
特に、すでに攻撃への悪用が確認されている脆弱性については、速やかな対応が求められます。
6. 脆弱性の修正後(再診断)
診断で見つかった脆弱性を修正した後は、再診断で修正が適切に反映されているかを確認します。
デジタル庁のガイドラインでも、診断サービスの要件として、報告書の納品から1か月以内に少なくとも1回の再診断を実施できることが必須とされています。外部に診断を依頼する場合は、再診断の条件も事前に確認しましょう。
7. 取引先や監査から求められたとき
委託元から提出を求められるセキュリティチェックシートや、ISMSなどの認証審査をきっかけに、診断が必要になるケースもあります。
要求を受けてから慌てて準備することがないよう、年間の診断計画に組み込んでおくのが理想です。
自社に合った診断頻度を決める5つの判断基準
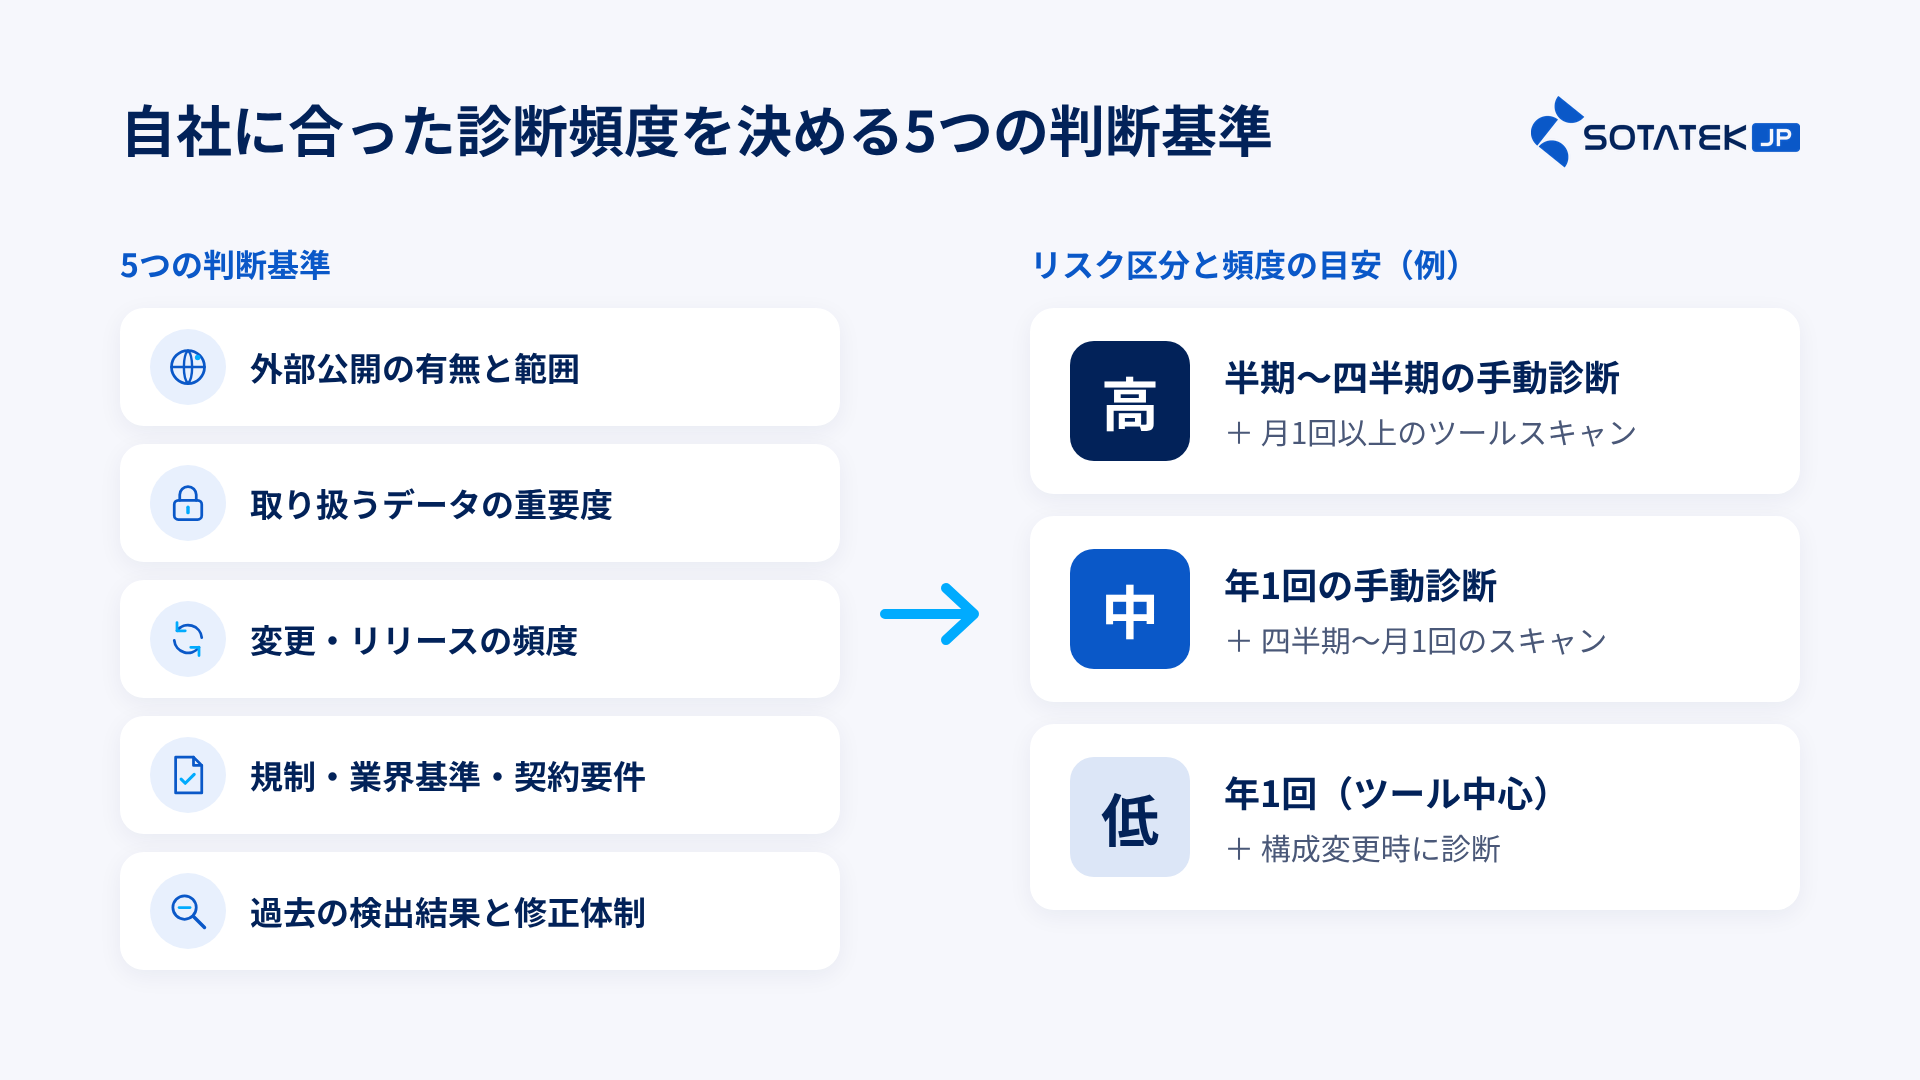
脆弱性診断の頻度は、会社単位ではなく、システム単位で決めることが重要です。
同じ会社でも、ECサイトと社内の勤怠管理システムでは、必要な診断頻度が大きく異なるためです。次の5つの観点で、それぞれのシステムを評価しましょう。
1. 外部公開の有無と範囲
インターネットから直接アクセスできるシステムは、攻撃者がいつでも攻撃を試みることができます。
ログイン前の画面がどこまで公開されているか、外部にAPIを公開しているかなども確認し、外部公開の範囲が広いシステムほど診断の間隔を短くします。
2. 取り扱うデータの重要度
個人情報や決済情報、機密性の高い業務データを取り扱うシステムは、情報漏えいが起きた場合の影響が大きくなります。
取り扱うデータの種類や件数に応じて、診断の優先度を判断します。
3. 変更・リリースの頻度
月に何度もリリースするサービスと、年に1回程度しか改修しないシステムでは、リスクが変化するスピードが異なります。
変更が多いシステムでは、変更時の診断や自動化されたスキャンの比重を高めることが有効です。
4. 規制・業界基準・契約上の要件
PCI DSSの対象環境や、クレジットカード・セキュリティガイドラインの対象となるEC加盟店、取引先との契約で診断頻度が指定されている場合などは、その要件が最低限の基準になります。
5. 過去の診断結果と修正体制
前回の診断で重大な脆弱性が多く見つかった場合や、修正に時間がかかっている場合は、診断の間隔を短くして改善状況を確認する必要があります。
一方、検出が少なく、修正体制も整っているシステムでは、基本の頻度を維持しやすくなります。
リスク区分別の頻度の目安
5つの観点を組み合わせると、次のように頻度を整理できます。
以下はガイドラインで定められた数値ではなく、SotaTek Japanが診断計画を検討する際の目安の例です。
| リスク区分 | システムの例 | 手動を含む診断 | ツールによるスキャン | 変更時の診断 |
|---|---|---|---|---|
| 高 | 外部公開されており、個人情報や決済情報を扱い、リリース頻度が高いシステム(ECサイト、会員制サービスなど) | 半期〜四半期ごと | 月1回以上 | 重要機能の変更ごと |
| 中 | 外部公開されているが機密性の高い情報が少ない、または社内限定だが重要なデータを扱うシステム | 年1回 | 四半期〜月1回 | 大きな改修時 |
| 低 | 社内ネットワークのみで利用され、変更が少なく、重要なデータを扱わないシステム | 年1回(ツール中心でも可) | 四半期〜半期 | 構成変更時 |
診断の種類ごとの頻度の考え方
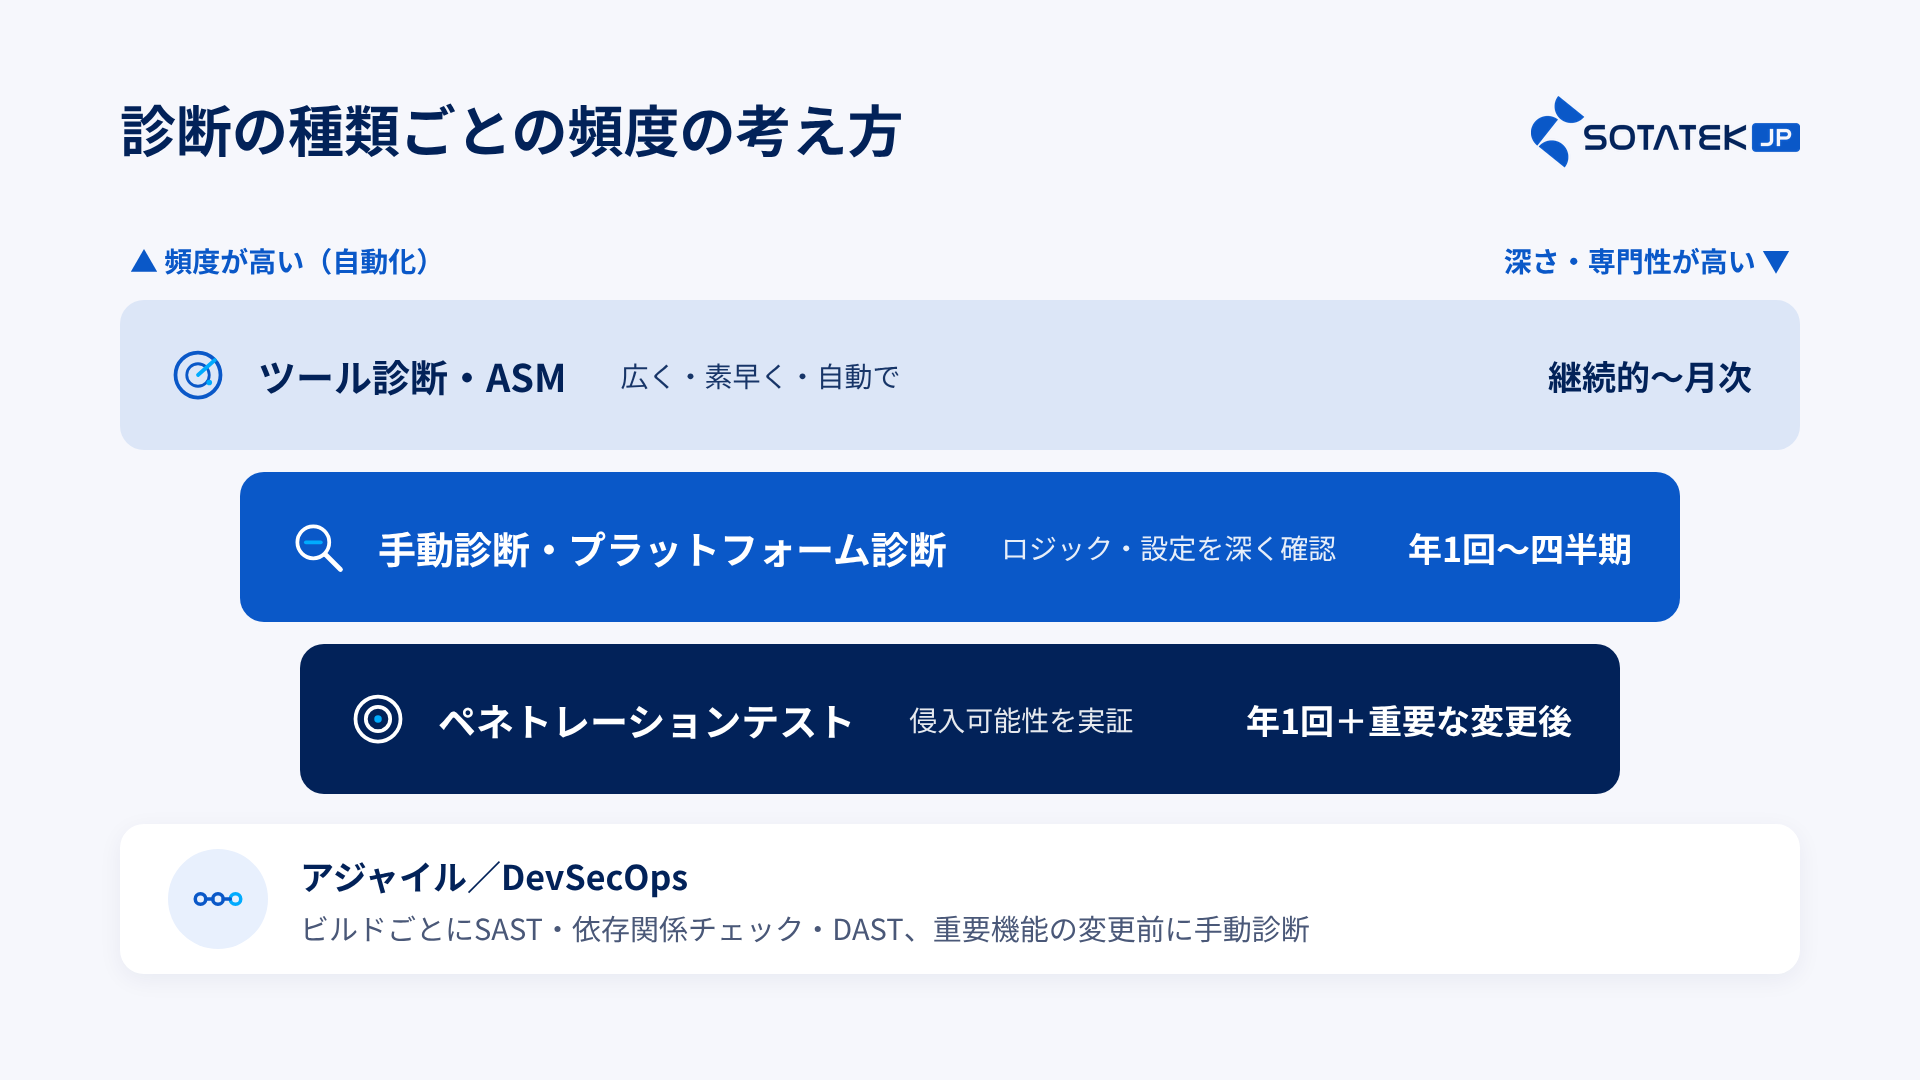
診断の頻度を上げることは、すべての診断を高い頻度で実施することではありません。
診断の種類によって役割が異なるため、それぞれに合った周期を設定することで、費用を抑えながら効果を高めることができます。
| 診断の種類 | 主な役割 | 実施サイクルの考え方 |
|---|---|---|
| ツール診断(自動スキャン) | 既知の脆弱性や設定の不備を、広く効率的に確認する | 月1回〜四半期ごと、またはCI/CDに組み込んで継続的に実施 |
| Webアプリケーションの手動診断 | 認可制御の不備や業務ロジックの問題など、ツールでは見つけにくい問題を確認する | 年1回以上+重要機能の改修時 |
| プラットフォーム診断 | OS、ミドルウェア、ネットワーク機器の脆弱性や不要なポートを確認する | 年1回〜四半期ごと+構成変更時(外部公開機器は短めに設定) |
| モバイルアプリ診断 | アプリ本体、端末内のデータ保存、通信、連携するAPIなどを確認する | 大規模なアップデート時+年1回程度 |
| ペネトレーションテスト | 攻撃シナリオに基づき、実際に侵入できるかを検証する | 年1回程度+重要な変更後(PCI DSS対象環境は要件に従う) |
| ASM(アタックサーフェス管理) | 外部から見える自社のIT資産を把握し、リスクを継続的に確認する | 継続的に実施し、新たに見つかった資産を診断対象に追加 |
ASMについては、経済産業省「ASM(Attack Surface Management)導入ガイダンス」で、外部からアクセス可能なIT資産を発見し、脆弱性などのリスクを継続的に検出・評価するプロセスとして整理されています。定期診断の間を補う仕組みとして、診断計画と組み合わせて検討するとよいでしょう。
Webシステムの診断項目や進め方については、関連記事「Webアプリケーション脆弱性診断とは?診断項目・費用・実施手順を解説」をご覧ください。モバイルアプリの診断については、関連記事「モバイルアプリ脆弱性診断とは?診断項目・費用・実施方法を解説」で詳しく紹介しています。
アジャイル開発・DevSecOpsの場合
短い周期でリリースを繰り返すチームでは、リリースのたびに外部の手動診断を依頼するのは現実的ではありません。
この場合は、次のように役割を分けて診断を組み込むのが一般的です。
- ビルドやスプリントごと:静的解析(SAST)、依存ライブラリの脆弱性チェック、自動の動的スキャン(DAST)を開発パイプラインに組み込む
- 重要機能の変更時:認証、決済、権限管理などに関わる機能のリリース前に、変更範囲を対象とした手動診断を実施する
- 年1回以上:サービス全体を対象とした手動診断で、自動化では確認しきれない問題を調べる
IPAも2025年に「脆弱性診断内製化ガイド」を公開し、脆弱性の増加やリリースサイクルの短期化により、外部への依頼だけでは対応しきれないケースが増えていることを背景に挙げています。
日常的な確認は自動化や内製で対応し、専門性の高い検証は外部の専門家に依頼するなど、組み合わせて運用することが重要です。
診断の効果を高めるための運用ポイント
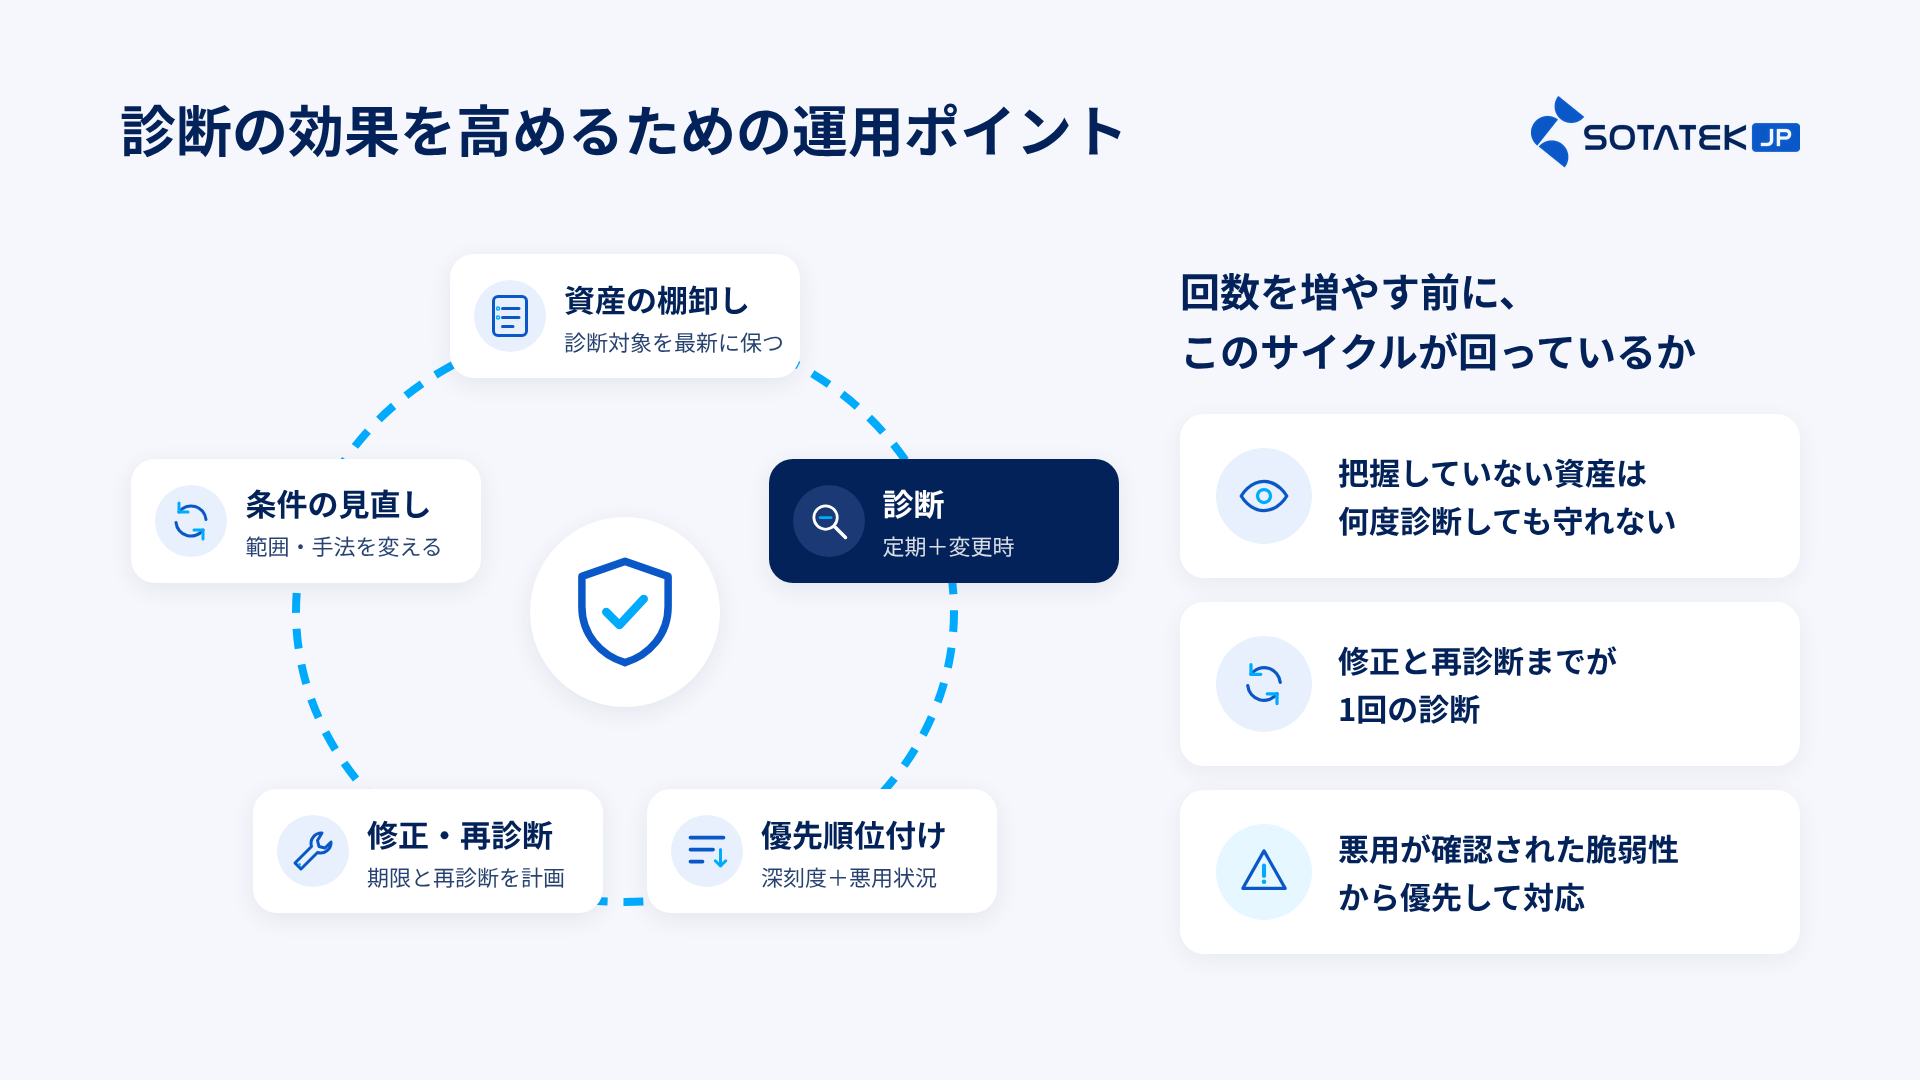
診断の回数を増やしても、見つかった脆弱性が修正されなければ、リスクは低減しません。
頻度の検討と同じくらい重要なのが、診断の前後の運用です。
1. 診断対象を定期的に棚卸しする
存在を把握していないサーバーや、キャンペーン終了後に放置されたWebサイトは、診断の対象から漏れてしまいます。
デジタル庁のガイドラインでも、定期診断の対象を最新の状態に保つため、IT資産の台帳を定期的に見直すことが推奨されています。まずは「何を診断すべきか」を正確に把握することが出発点です。
2. 修正期限と再診断までを計画に含める
診断計画は、報告書を受け取った時点で終わりではありません。
脆弱性の深刻度に応じた修正期限と、再診断の時期までを計画に含めておくことが重要です。例えば、「緊急・高リスクの脆弱性は優先的に修正し、再診断で確認する」「中・低リスクは次回のリリースに合わせて対応する」といったルールを、事前に社内で決めておくとスムーズです。
3. 「悪用されているか」も考慮して優先順位を決める
CVSSなどの深刻度スコアだけで優先順位を決めると、修正すべき項目が多くなりすぎる場合があります。
米国CISAが公開している「Known Exploited Vulnerabilities(KEV)カタログ」のように、実際に悪用が確認されているかどうかの情報も参考にすると、限られたリソースで優先すべき脆弱性を判断しやすくなります。
4. 毎回同じ条件で診断しない
同じ範囲を同じ方法で診断し続けると、見落としている脆弱性に気付けない場合があります。
デジタル庁のガイドラインでも、診断を繰り返す際には、対象範囲や診断事業者・担当者、ツールや手法を変えることが推奨されています。数年に一度は、診断の条件を見直すとよいでしょう。
年間の診断計画の例
ECサイト(リスク区分:高)、コーポレートサイト(中)、社内業務システム(低)を運用する企業を想定した、年間計画の例は次のとおりです。
| 時期 | ECサイト(高) | コーポレートサイト(中) | 社内業務システム(低) |
|---|---|---|---|
| 毎月 | ツールによるスキャン | — | — |
| 第1四半期 | 手動診断(Webアプリ+外部公開機器) | ツールによるスキャン | — |
| 第2四半期 | 前回の指摘事項の再診断 | 手動診断(年次) | — |
| 第3四半期 | 手動診断(重点領域を変更) | ツールによるスキャン | 年次診断(ツール中心) |
| 第4四半期 | 再診断+翌年度の対象の棚卸し | ツールによるスキャン | 資産の棚卸し |
| 随時 | 決済・会員機能の改修前、重大な脆弱性の公表時 | CMSやプラグインの大型更新時 | OSや基盤の更新時 |
実際の計画は、システムの構成やリリースの予定に合わせて調整してください。
SotaTek Japanの脆弱性診断サービス
SotaTek Japanは、Webアプリケーション、iOS・Android向けモバイルアプリ、サーバー・ネットワーク環境を対象に、企業のセキュリティリスクを可視化する脆弱性診断サービスを提供しています。
専門エンジニアが診断ツールや対象システムに応じた検証手法を活用し、認証・アクセス制御、データの取り扱い、ネットワーク通信など、さまざまな観点から潜在的な脆弱性を調査・評価します。
SotaTek Japanが重視するのは、診断結果を実際のセキュリティ改善に結びつけることです。
検出された脆弱性について、リスクの深刻度や想定される影響を整理し、具体的な改善策を提示します。さらに、診断後の質疑応答や、必要に応じた再診断にも対応し、本記事で解説した「定期診断」と「変更時診断」を組み合わせた継続的なセキュリティ対策を支援します。
「自社システムに合った診断頻度を知りたい」「リリース前に診断を実施したい」「前回の指摘事項を再診断したい」など、診断の頻度や範囲の見直しをご検討の際は、ぜひSotaTek Japanへご相談ください。
▶ SotaTek Japanの脆弱性診断サービスを詳しく見る
よくある質問(FAQ)
Q1. 脆弱性診断は法律で義務付けられていますか?
すべての企業に対して、法律で一律に脆弱性診断の頻度が義務付けられているわけではありません。
ただし、EC加盟店では、クレジットカード・セキュリティガイドラインにより、脆弱性診断またはペネトレーションテストの定期的な実施が求められています。また、PCI DSSの対象となる事業者や、取引先との契約で診断が求められる場合もあります。
自社にどの要件が適用されるかは、所管官庁の資料や契約内容を確認し、必要に応じて専門家に相談しましょう。
Q2. 年1回の脆弱性診断で十分ですか?
社内ネットワークのみで利用され、重要なデータを扱わず、変更もほとんどないシステムであれば、年1回の定期診断と構成変更時の診断で対応できる場合があります。
一方、外部に公開され、個人情報や決済情報を扱うシステムでは、年1回だけでは診断と診断の間に公表された脆弱性を見逃すリスクが高まります。システムの重要度に応じて、頻度を検討することが重要です。
Q3. ツール診断の頻度を上げれば、手動診断は不要ですか?
ツール診断は、既知の脆弱性や設定の不備を効率的に確認する際に役立ちます。
しかし、権限の確認漏れや業務ロジックの問題など、アプリケーション固有の脆弱性は、ツールだけでは十分に検出できない場合があります。ツール診断で頻度を確保し、手動診断で深さを補うことが基本です。
Q4. 脆弱性診断とペネトレーションテストは、どちらを先に実施すべきですか?
一般的には、まず脆弱性診断で弱点を網羅的に洗い出して修正し、そのうえでペネトレーションテストで実際の攻撃シナリオに対する耐性を検証する流れが効率的です。
両者の違いについては、関連記事「セキュリティ診断とは?セキュリティテストの種類と準備ステップ」をご覧ください。
Q5. 前回の診断で脆弱性が見つからなければ、次回までの間隔を空けてもよいですか?
脆弱性が検出されなかったという結果は、その時点・その範囲・その方法での診断結果です。
診断後に新しい脆弱性が公表されたり、システムが変更されたりすれば、状況は変わります。間隔を延ばすよりも、診断の範囲や方法を見直し、見落としがないかを確認するほうが有効です。
Q6. 診断の頻度を上げると、費用はどのくらい増えますか?
費用は、診断の回数だけでなく、対象範囲や診断方法によって大きく変わります。
例えば、毎回すべての範囲を手動で診断するのではなく、定期的なツールスキャンと、重要機能に絞った手動診断を組み合わせることで、費用を抑えながら頻度を確保できる場合があります。
脆弱性診断の費用については、関連記事「脆弱性診断の費用はいくら?料金の決まり方・見積もりのポイントを解説」でも詳しく紹介しています。
まとめ
脆弱性診断の頻度は、「少なくとも年1回の定期診断」と「リリースや機能追加などの変更時の診断」を組み合わせて考えるのが基本です。
国内のガイドラインの多くは具体的な周期を定めていないため、外部公開の有無、取り扱うデータの重要度、変更の頻度、規制・契約上の要件、過去の診断結果の5つの観点から、システムごとに頻度を決めることが重要です。
また、診断の種類ごとに役割を分け、ツール診断と手動診断、ペネトレーションテストなどを適切な周期で組み合わせることで、費用を抑えながら効果的な対策を実現できます。
さらに、診断の効果を高めるためには、診断対象の棚卸し、修正と再診断、悪用状況を踏まえた優先順位付けといった運用も欠かせません。
脆弱性診断を一度きりの取り組みで終わらせず、継続的な脆弱性管理につなげることが、システムを安全に運用し続けるための近道です。継続的な脆弱性管理の進め方については、ホワイトペーパー「脆弱性診断を、「点」から「線」へ ― 継続的脆弱性管理の実践ガイド2026」もあわせてご活用ください。